Progettazione della sicurezza delle API
Ultimo aggiornamento: 20/10/2026Nell'ambito del processo di progettazione dell'API, è necessario specificare quali consumer possono accedere alla tua API (autenticazione) e cosa sono autorizzati a fare (autorizzazione).
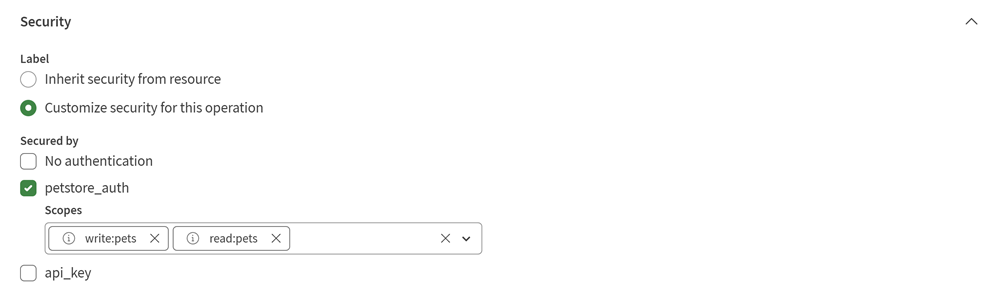
Si potrebbe voler semplicemente definire una sicurezza comune per l'intera API, oppure scegliere un criterio più granulare con una sicurezza specifica per una risorsa critica.
È inoltre possibile specificare che determinate operazioni sono liberamente accessibili senza autenticazione.
I contratti API
possono gestire tutti questi casi con i principali tipi di sicurezza:
- Autenticazione di base
- Autenticazione Bearer
- Autenticazione digest
- OAuth 1.0
- OAuth 2.0
- OpenID Connect
- Personalizzato / Chiave API
- Pass-through
L'autenticazione cookie non è supportata.
Creazione di uno schema di sicurezza
Crea uno schema di sicurezza da utilizzare a livello globale nella tua versione dell'API o in singoli elementi.
- Immettere altri parametri specifici per il tipo selezionato.
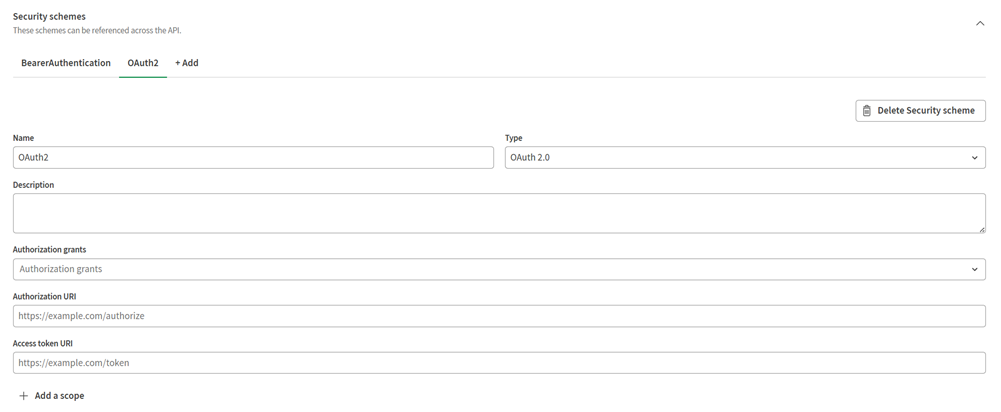
Il tuo schema di sicurezza è stato creato, ora puoi utilizzarlo nelle impostazioni globali della tua API
o in risorse e operazioni specifiche.
Definizione della sicurezza delle tue API
Definisci gli schemi di sicurezza per la tua API, le risorse e le operazioni.
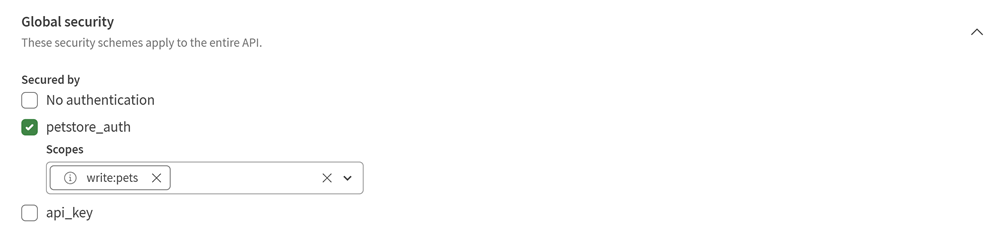
- Nella sezione Sicurezza globale, aggiungi i tuoi schemi di sicurezza
e seleziona quelli che desideri applicare a livello globale alla tua versione dell'API.
- Seleziona una risorsa e scegli gli schemi di sicurezza che desideri applicare a tutte le operazioni della risorsa.
In alternativa, è possibile selezionare un'operazione per definirne la sicurezza specifica.