Utforma API-säkerhet
Senast uppdaterad: 2026-10-09Som en del av API-designprocessen behöver du ange vilka konsumenter som kan få åtkomst till ditt API (autentisering) och vad de får göra (auktorisering).
Du kanske helt enkelt vill definiera en gemensam säkerhet för hela ditt API, eller välja en mer finkornig policy med en specifik säkerhet för en kritisk resurs.
Du kanske också vill ange att vissa operationer är fritt tillgängliga utan autentisering.
API-kontrakt
kan hantera alla dessa fall med de huvudsakliga säkerhetstyperna:
- Grundläggande autentisering
- Bearer-autentisering
- Digest-autentisering
- OAuth 1.0
- OAuth 2.0
- OpenID Connect
- Anpassad / API-nyckel
- Släpp igenom
Autentisering med cookies stöds inte.
Skapa ett säkerhetsschema
Skapa ett säkerhetsschema som ska användas globalt i din API-version eller i enskilda element.
- Ange övriga parametrar som är specifika för den valda typen.
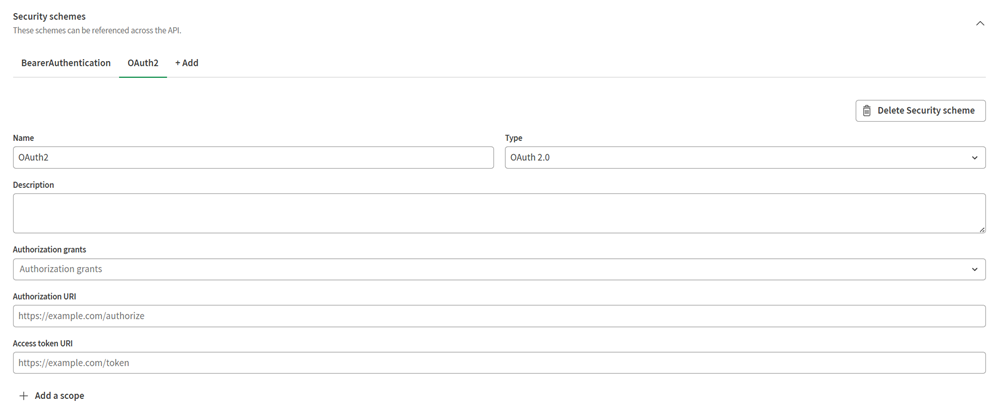
Ditt säkerhetsschema har nu skapats, du kan använda det i ditt API:s globala inställningar
eller i specifika resurser och operationer.
Definiera din API-säkerhet
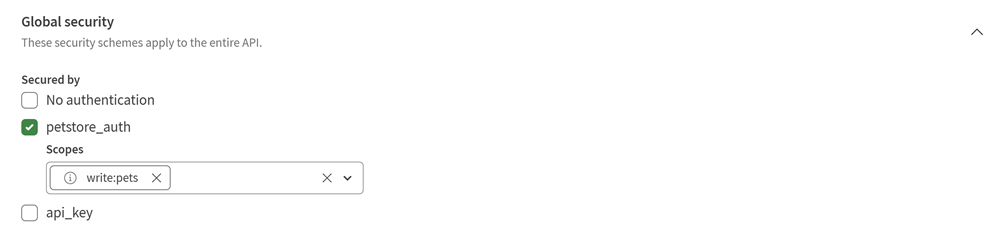
Definiera säkerhetsscheman för ditt API, dina resurser och dina operationer.
- I delavsnittet Global säkerhet lägger du till dina säkerhetsscheman och väljer de som du vill tillämpa globalt på din API-version.
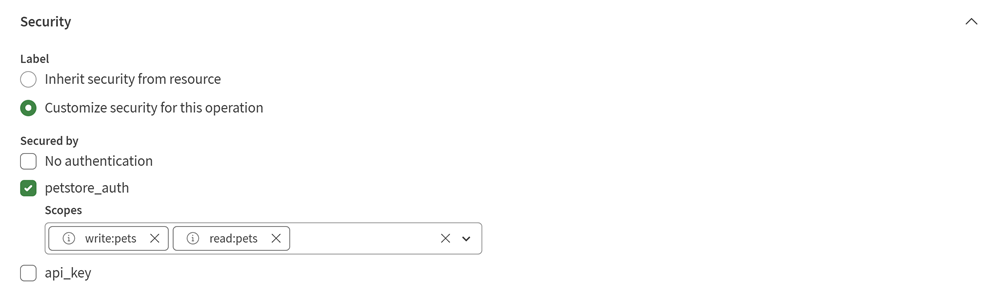
- Välj en resurs och välj de säkerhetsscheman du vill tillämpa på alla resursens operationer.
Alternativt kan du välja en operation för att definiera dess specifika säkerhet.