Projektowanie bezpieczeństwa API
Ostatnia aktualizacja: 20.10.2026W ramach procesu projektowania API musisz określić, którzy konsumenci mogą uzyskiwać dostęp do Twojego API (uwierzytelnianie) oraz do czego są uprawnieni (autoryzacja).
Możesz po prostu zdefiniować wspólne zabezpieczenia dla całego API lub wybrać bardziej szczegółową politykę z określonymi zabezpieczeniami dla zasobu krytycznego.
Możesz również chcieć określić, że niektóre operacje są swobodnie dostępne bez uwierzytelniania.
Kontrakty API
mogą obsłużyć wszystkie te przypadki przy użyciu głównych typów zabezpieczeń:
- Uwierzytelnianie podstawowe
- Uwierzytelnianie Bearer
- Uwierzytelnianie Digest
- OAuth 1.0
- OAuth 2.0
- OpenID Connect
- Niestandardowy / klucz API
- Przekazywanie bezpośrednie
Uwierzytelnianie na podstawie plików cookie nie jest obsługiwane.
Tworzenie schematu zabezpieczeń
Utwórz schemat zabezpieczeń, który będzie używany globalnie w Twojej wersji API lub w poszczególnych elementach.
- Wprowadź inne parametry specyficzne dla wybranego typu.
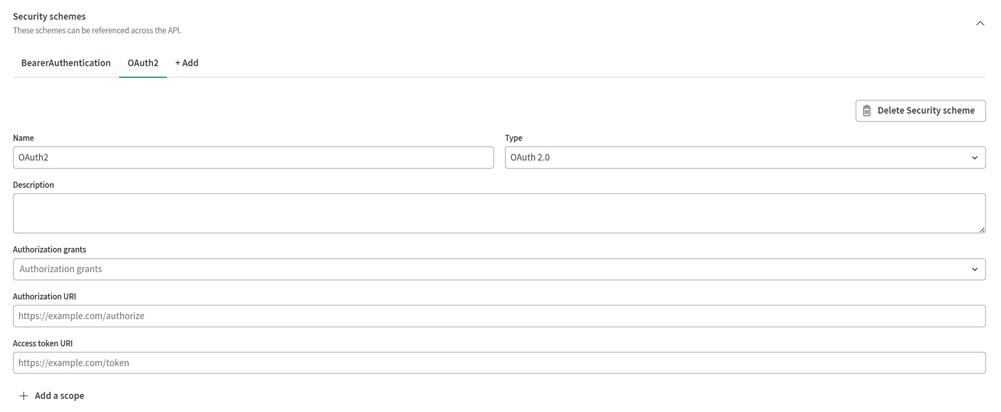
Twój schemat zabezpieczeń został utworzony, możesz go użyć w ustawieniach globalnych swojego API
lub w określonych zasobach i operacjach.
Definiowanie bezpieczeństwa Twojego API
Zdefiniuj schematy zabezpieczeń dla swojego API, zasobów i operacji.
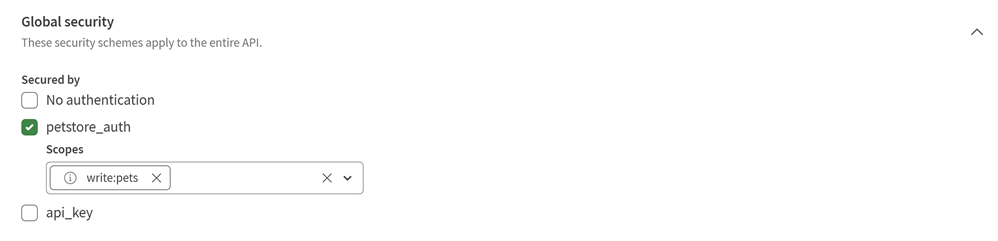
- W sekcji Zabezpieczenia globalne dodaj swoje schematy zabezpieczeń i wybierz te, które chcesz zastosować globalnie do swojej wersji API.
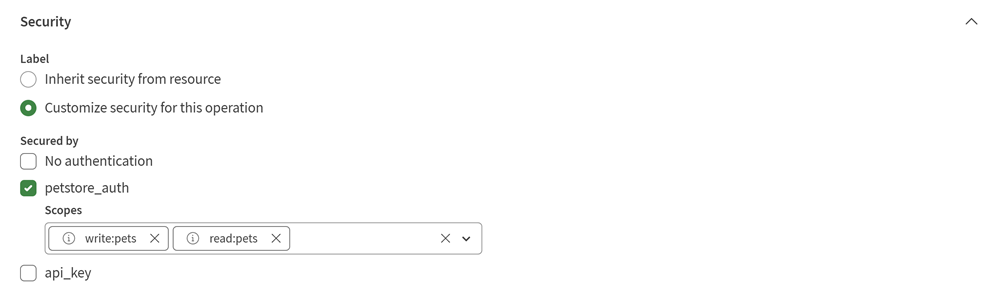
- Wybierz zasób i wybierz schematy zabezpieczeń, które chcesz zastosować do wszystkich operacji swojego zasobu.
Alternatywnie możesz wybrać operację, aby zdefiniować jej specyficzne zabezpieczenia.