API-beveiliging ontwerpen
Laatst bijgewerkt: 20-10-2026Als onderdeel van het API-ontwerpproces moet u specificeren welke consumenten toegang hebben tot uw API (authenticatie) en wat zij mogen doen (autorisatie).
Mogelijk wilt u gewoon een algemene beveiliging definiëren voor uw gehele API, of kiezen voor een fijnmaziger beleid met een specifieke beveiliging voor een kritieke resource.
Mogelijk wilt u ook aangeven dat bepaalde bewerkingen vrij toegankelijk zijn zonder authenticatie.
API-contracten
kunnen al deze gevallen afhandelen met de belangrijkste beveiligingstypen:
- Basisauthenticatie
- Bearer-authenticatie
- Digest-authenticatie
- OAuth 1.0
- OAuth 2.0
- OpenID Connect
- Aangepast / API-sleutel
- Doorgeven
Cookie-authenticatie wordt niet ondersteund.
Een beveiligingsschema maken
Maak een beveiligingsschema aan om globaal te gebruiken in uw API-versie of in afzonderlijke elementen.
- Voer overige parameters in die specifiek zijn voor het geselecteerde type.
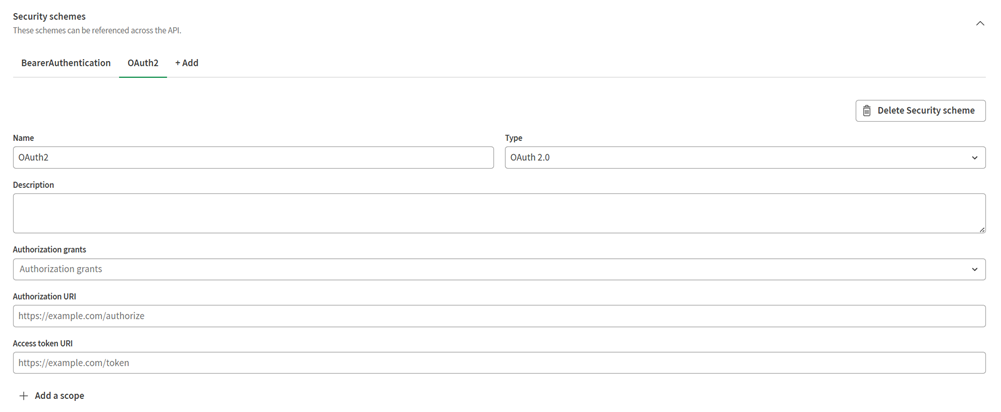
Uw beveiligingsschema is nu aangemaakt, u kunt het gebruiken in de algemene instellingen van uw API
of in specifieke resources en bewerkingen.
Uw API-beveiliging definiëren
Definieer beveiligingsschema's voor uw API, resources en bewerkingen.
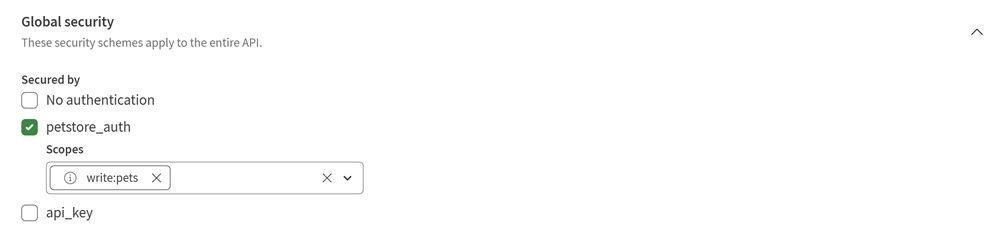
- Voeg in de sectie Globale beveiliging uw beveiligingsschema's toe
en selecteer degene die u globaal wilt toepassen op uw API-versie.
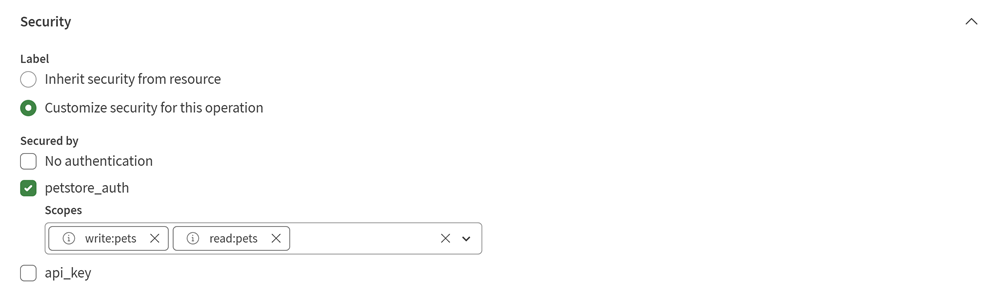
- Selecteer een resource en kies de beveiligingsschema's die u wilt toepassen op alle
bewerkingen van uw resource.
Als alternatief kunt u een bewerking selecteren om de specifieke beveiliging ervan te definiëren.