API güvenliğini tasarlama
Son güncelleme: 20.10.2026API tasarım sürecinin bir parçası olarak, hangi tüketicilerin API'nize erişebileceğini (kimlik doğrulama) ve ne yapmalarına izin verildiğini (yetkilendirme) belirlemeniz gerekir.
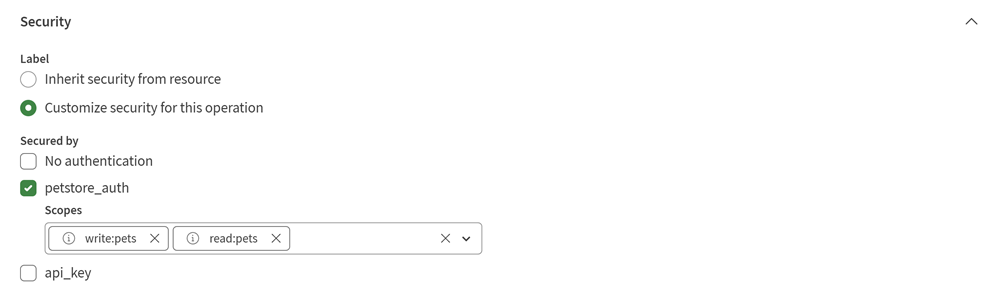
Tüm API'niz için yalnızca ortak bir güvenlik tanımlamak isteyebilir veya kritik bir kaynak için özel bir güvenliğe sahip daha ayrıntılı bir ilke seçebilirsiniz.
Ayrıca belirli işlemlerin kimlik doğrulama olmadan serbestçe erişilebilir olduğunu belirtmek isteyebilirsiniz.
API Sözleşmeleri
temel güvenlik türleriyle tüm bu durumları ele alabilir:
- Temel kimlik doğrulama
- Bearer kimlik doğrulaması
- Özet kimlik doğrulaması
- OAuth 1.0
- OAuth 2.0
- OpenID Connect
- Özel / API anahtarı
- Doğrudan geçiş
Çerez kimlik doğrulaması desteklenmez.
Güvenlik şeması oluşturma
API sürümünüzde genel olarak veya bağımsız öğelerde kullanılmak üzere bir güvenlik şeması oluşturun.
- Seçilen türe özgü diğer parametreleri girin.
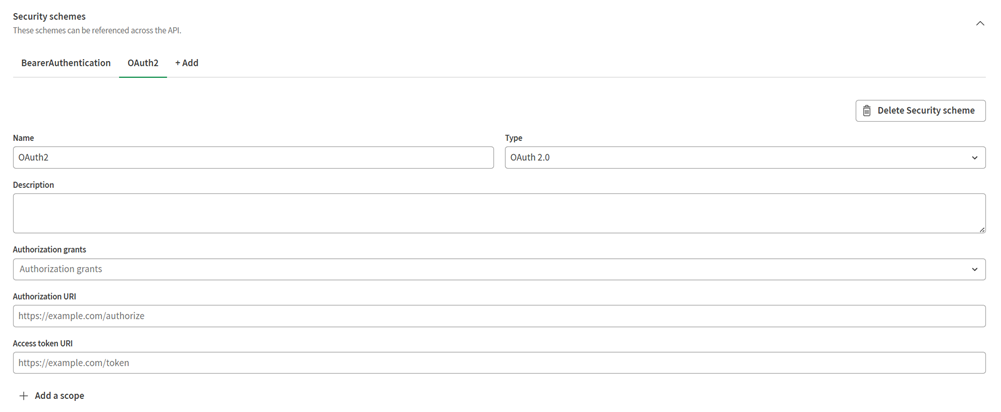
Güvenlik şemanız oluşturuldu, bunu API'nizin genel ayarlarında
veya belirli kaynaklarda ve işlemlerde kullanabilirsiniz.
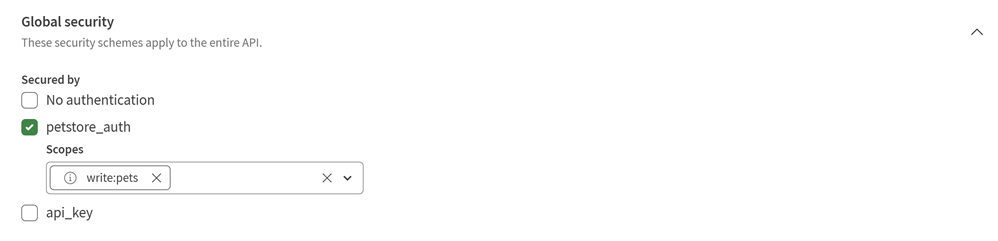
API güvenliğinizi tanımlama
API'niz, kaynaklarınız ve işlemleriniz için güvenlik şemaları tanımlayın.
- Global güvenlik bölümünde, güvenlik şemalarınızı ekleyin ve API sürümünüze genel olarak uygulamak istediklerinizi seçin.
- Bir kaynak seçin ve kaynağınızın tüm işlemlerine uygulamak istediğiniz güvenlik şemalarını seçin.
Alternatif olarak, özel güvenliğini tanımlamak için bir işlem seçebilirsiniz.