設計 API 安全性
上次更新:2026/10/20作為 API 設計流程的一部分,您需要指定哪些取用端可以存取您的 API(身分驗證),以及允許他們執行哪些操作(授權)。
您可能只想為整個 API 定義通用安全性,或是選擇更精細的原則,為關鍵資源設定特定的安全性。
您可能也想要指定某些操作無需身分驗證即可自由存取。
API 合約
可透過主要的安全性類型處理所有這些情況:
- 基本驗證
- Bearer 驗證
- 摘要式驗證
- OAuth 1.0
- OAuth 2.0
- OpenID Connect
- 自訂 / API 金鑰
- 直通
不支援 Cookie 驗證。
建立安全性配置
建立安全性配置,以在您的 API 版本中全域使用或在個別元素中使用。
- 輸入所選類型特有的其他參數。
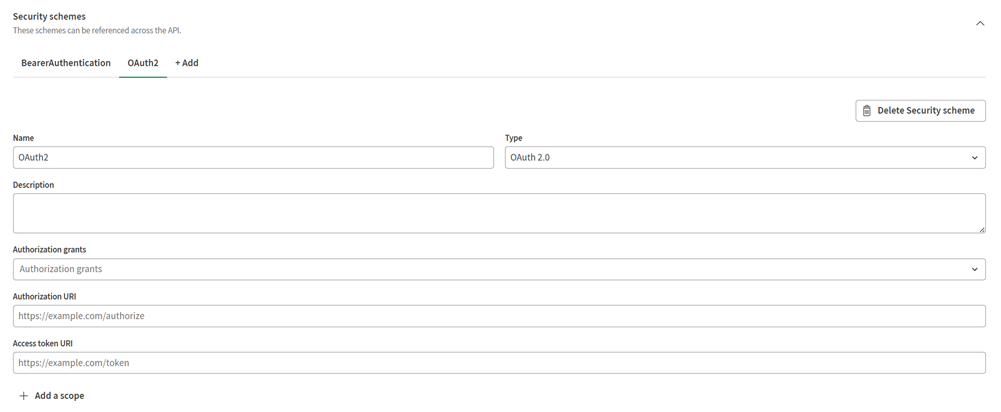
您的安全性配置現已建立,您可以在 API 的全域設定
或特定資源與操作中使用它。
定義您的 API 安全性
為您的 API、資源和作業定義安全性配置。
- 在全域安全性區段中,新增您的安全性配置,並選取您要全域套用至 API 版本的配置。
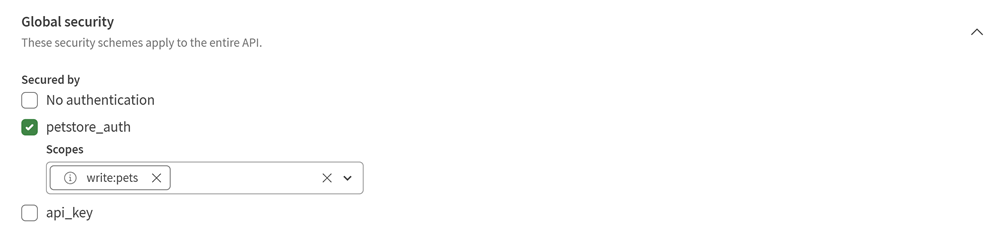
- 選取資源,並選擇要套用至該資源所有操作的安全性配置。
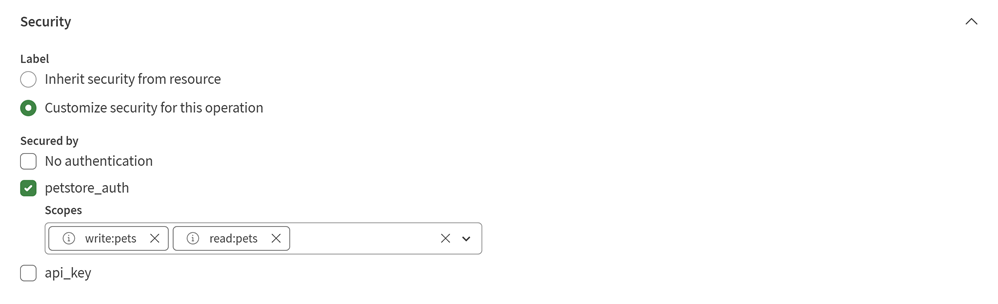
或者,您可以選取作業來定義其特定的安全性。