设计 API 安全
上次更新日期:2026/10/9作为 API 设计过程的一部分,您需要指定哪些调用方可以访问您的 API(身份验证)以及允许它们执行哪些操作(授权)。
您可能希望仅为整个 API 定义通用的安全配置,或者选择更精细的策略,为关键资源指定特定的安全配置。
您可能还希望指定某些操作无需身份验证即可自由访问。
API 契约
可以通过主要安全类型处理所有这些情况:
- 基本身份验证
- Bearer 认证
- 摘要身份验证
- OAuth 1.0
- OAuth 2.0
- OpenID Connect
- 自定义 / API 密钥
- 透传
不支持 Cookie 验证。
创建安全方案
创建一个安全方案,以在您的 API 版本中全局使用或在单个元素中使用。
- 输入特定于所选类型的其他参数。

您的安全方案现已创建,您可以在 API 的全局设置中使用它,
或者在特定资源和操作中使用它。
定义您的 API 安全
为您的 API、资源和操作定义安全方案。
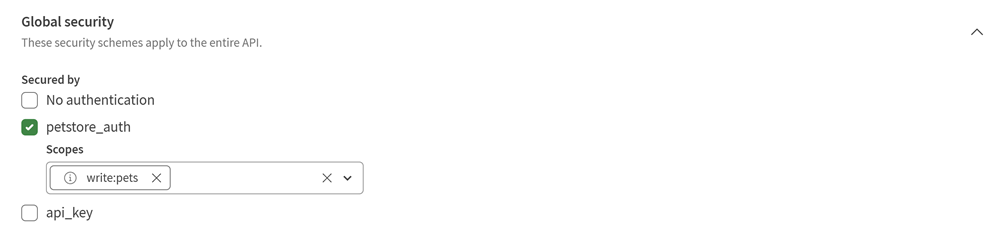
- 在全局安全部分中,添加您的安全方案并选择要全局应用到 API 版本的方案。
- 选择一个资源,并选择您要应用到该资源所有操作的安全方案。
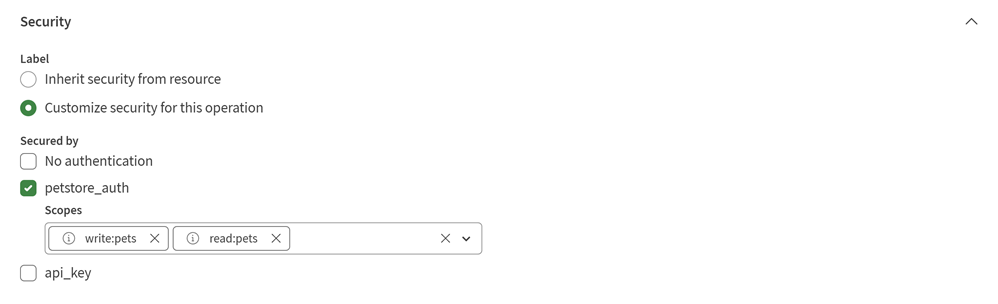
或者,您可以选择一个操作来定义其特定安全性。