Проектирование безопасности API
Последнее обновление: 20.10.2026В рамках процесса проектирования API необходимо указать, какие потребители могут получать доступ к вашему API (аутентификация) и какие действия им разрешено выполнять (авторизация).
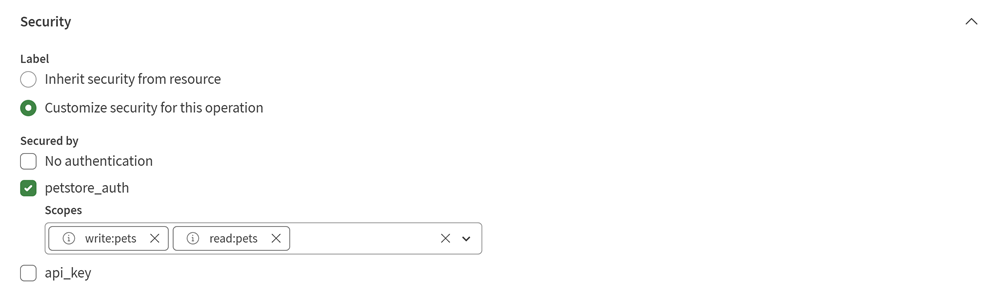
Вы можете просто определить общие параметры безопасности для всего API или выбрать более детальную политику с особыми параметрами безопасности для критически важного ресурса.
Возможно, вы также захотите указать, что определенные операции свободно доступны без аутентификации.
Контракты API
могут обрабатывать все эти случаи с помощью основных типов безопасности:
- Базовая аутентификация
- Аутентификация Bearer
- Дайджест-аутентификация
- OAuth 1.0
- OAuth 2.0
- OpenID Connect
- Пользовательский / ключ API
- Сквозная передача
Аутентификация с помощью файлов cookie не поддерживается.
Создание схемы безопасности
Создайте схему безопасности, которая будет использоваться глобально в вашей версии API или в отдельных элементах.
- Введите другие параметры, специфичные для выбранного типа.
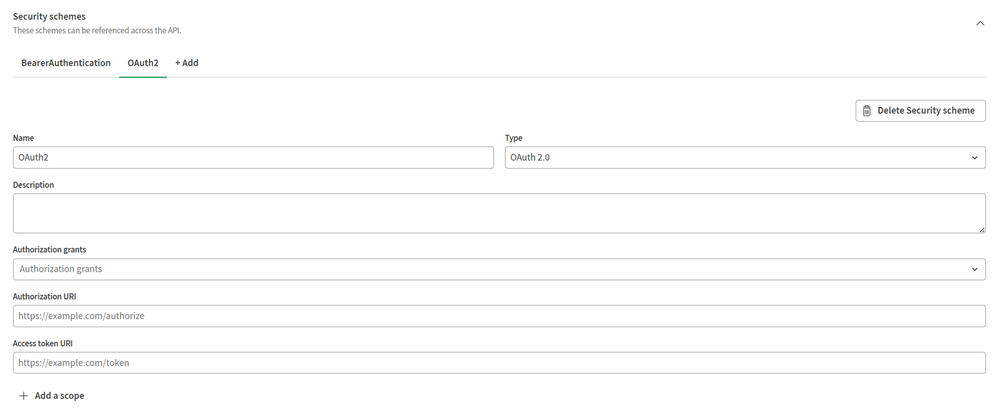
Ваша схема безопасности создана, теперь вы можете использовать ее в глобальных настройках вашего API
или в конкретных ресурсах и операциях.
Определение безопасности вашего API
Определите схемы безопасности для вашего API, ресурсов и операций.
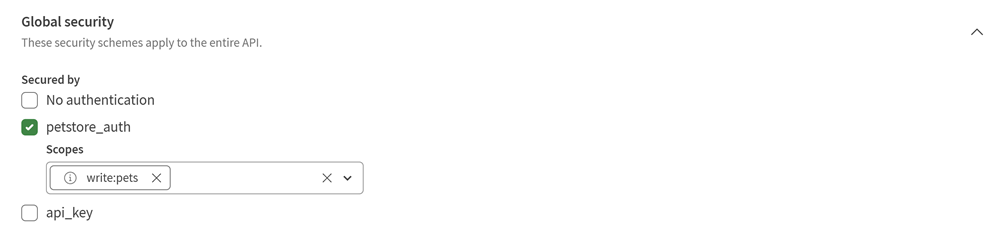
- В разделе Глобальная безопасность добавьте свои схемы безопасности
и выберите те, которые вы хотите применить глобально к своей версии API.
- Выберите ресурс и укажите схемы безопасности, которые вы хотите применить ко всем операциям своего ресурса.
Кроме того, вы можете выбрать операцию, чтобы настроить для нее индивидуальные параметры безопасности.