Migracja administracyjnych zasobów przenosi użytkowników, grupy, projekty i powiązane autoryzacje ze źródłowego TAC do docelowego TAC.
To jest pierwszy krok w przepływie pracy migracji lokalnej.
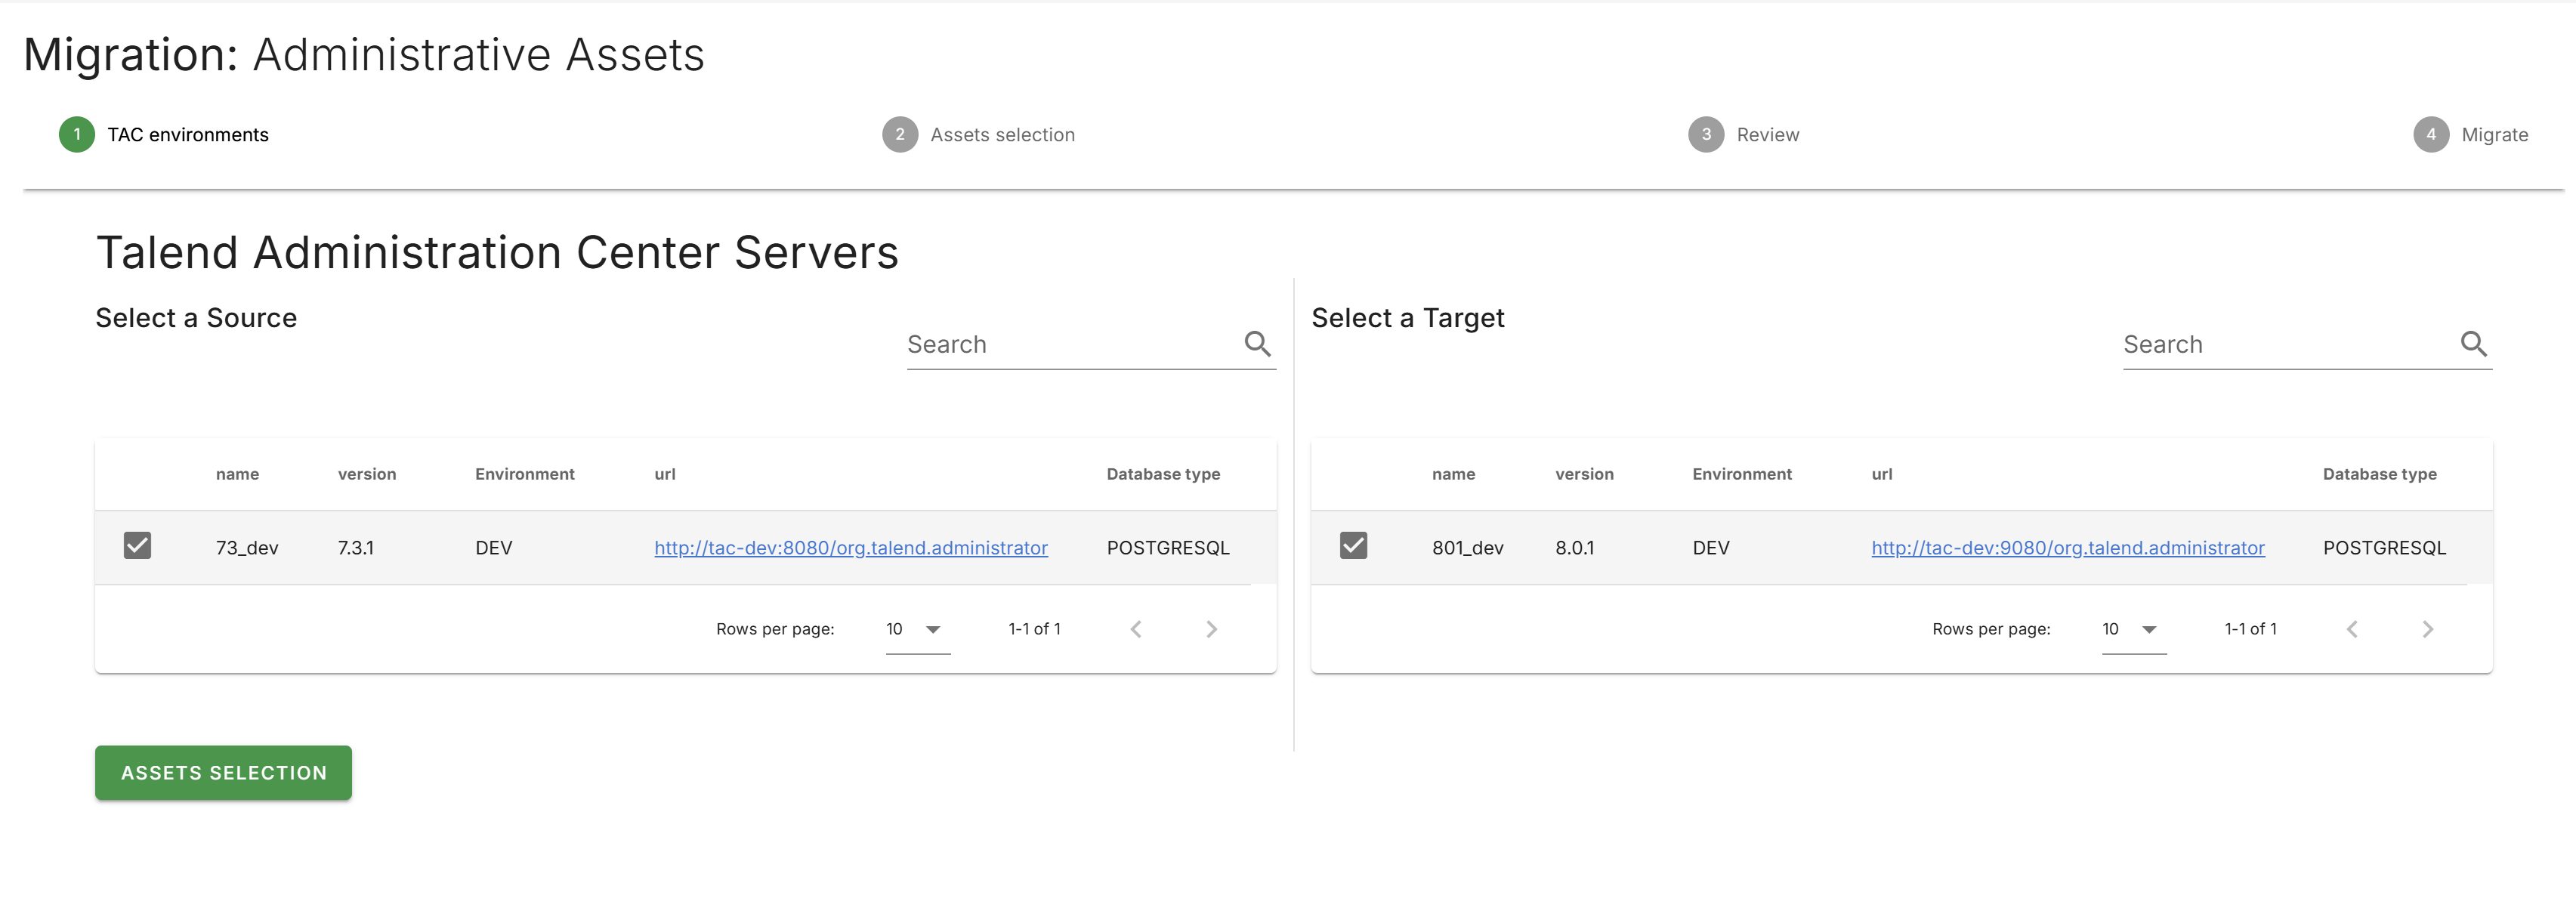
Wybieranie środowisk TAC
Wybierz Migracja w lewym panelu nawigacyjnym, aby otworzyć stronę wyboru migracji.
Kliknij kafelek Zasoby administracyjne.
Wybierz źródłowy serwer TAC z lewej tabeli.
Wybierz docelowy serwer TAC z prawej tabeli.
Kliknij Wybór zasobów aby kontynuować.
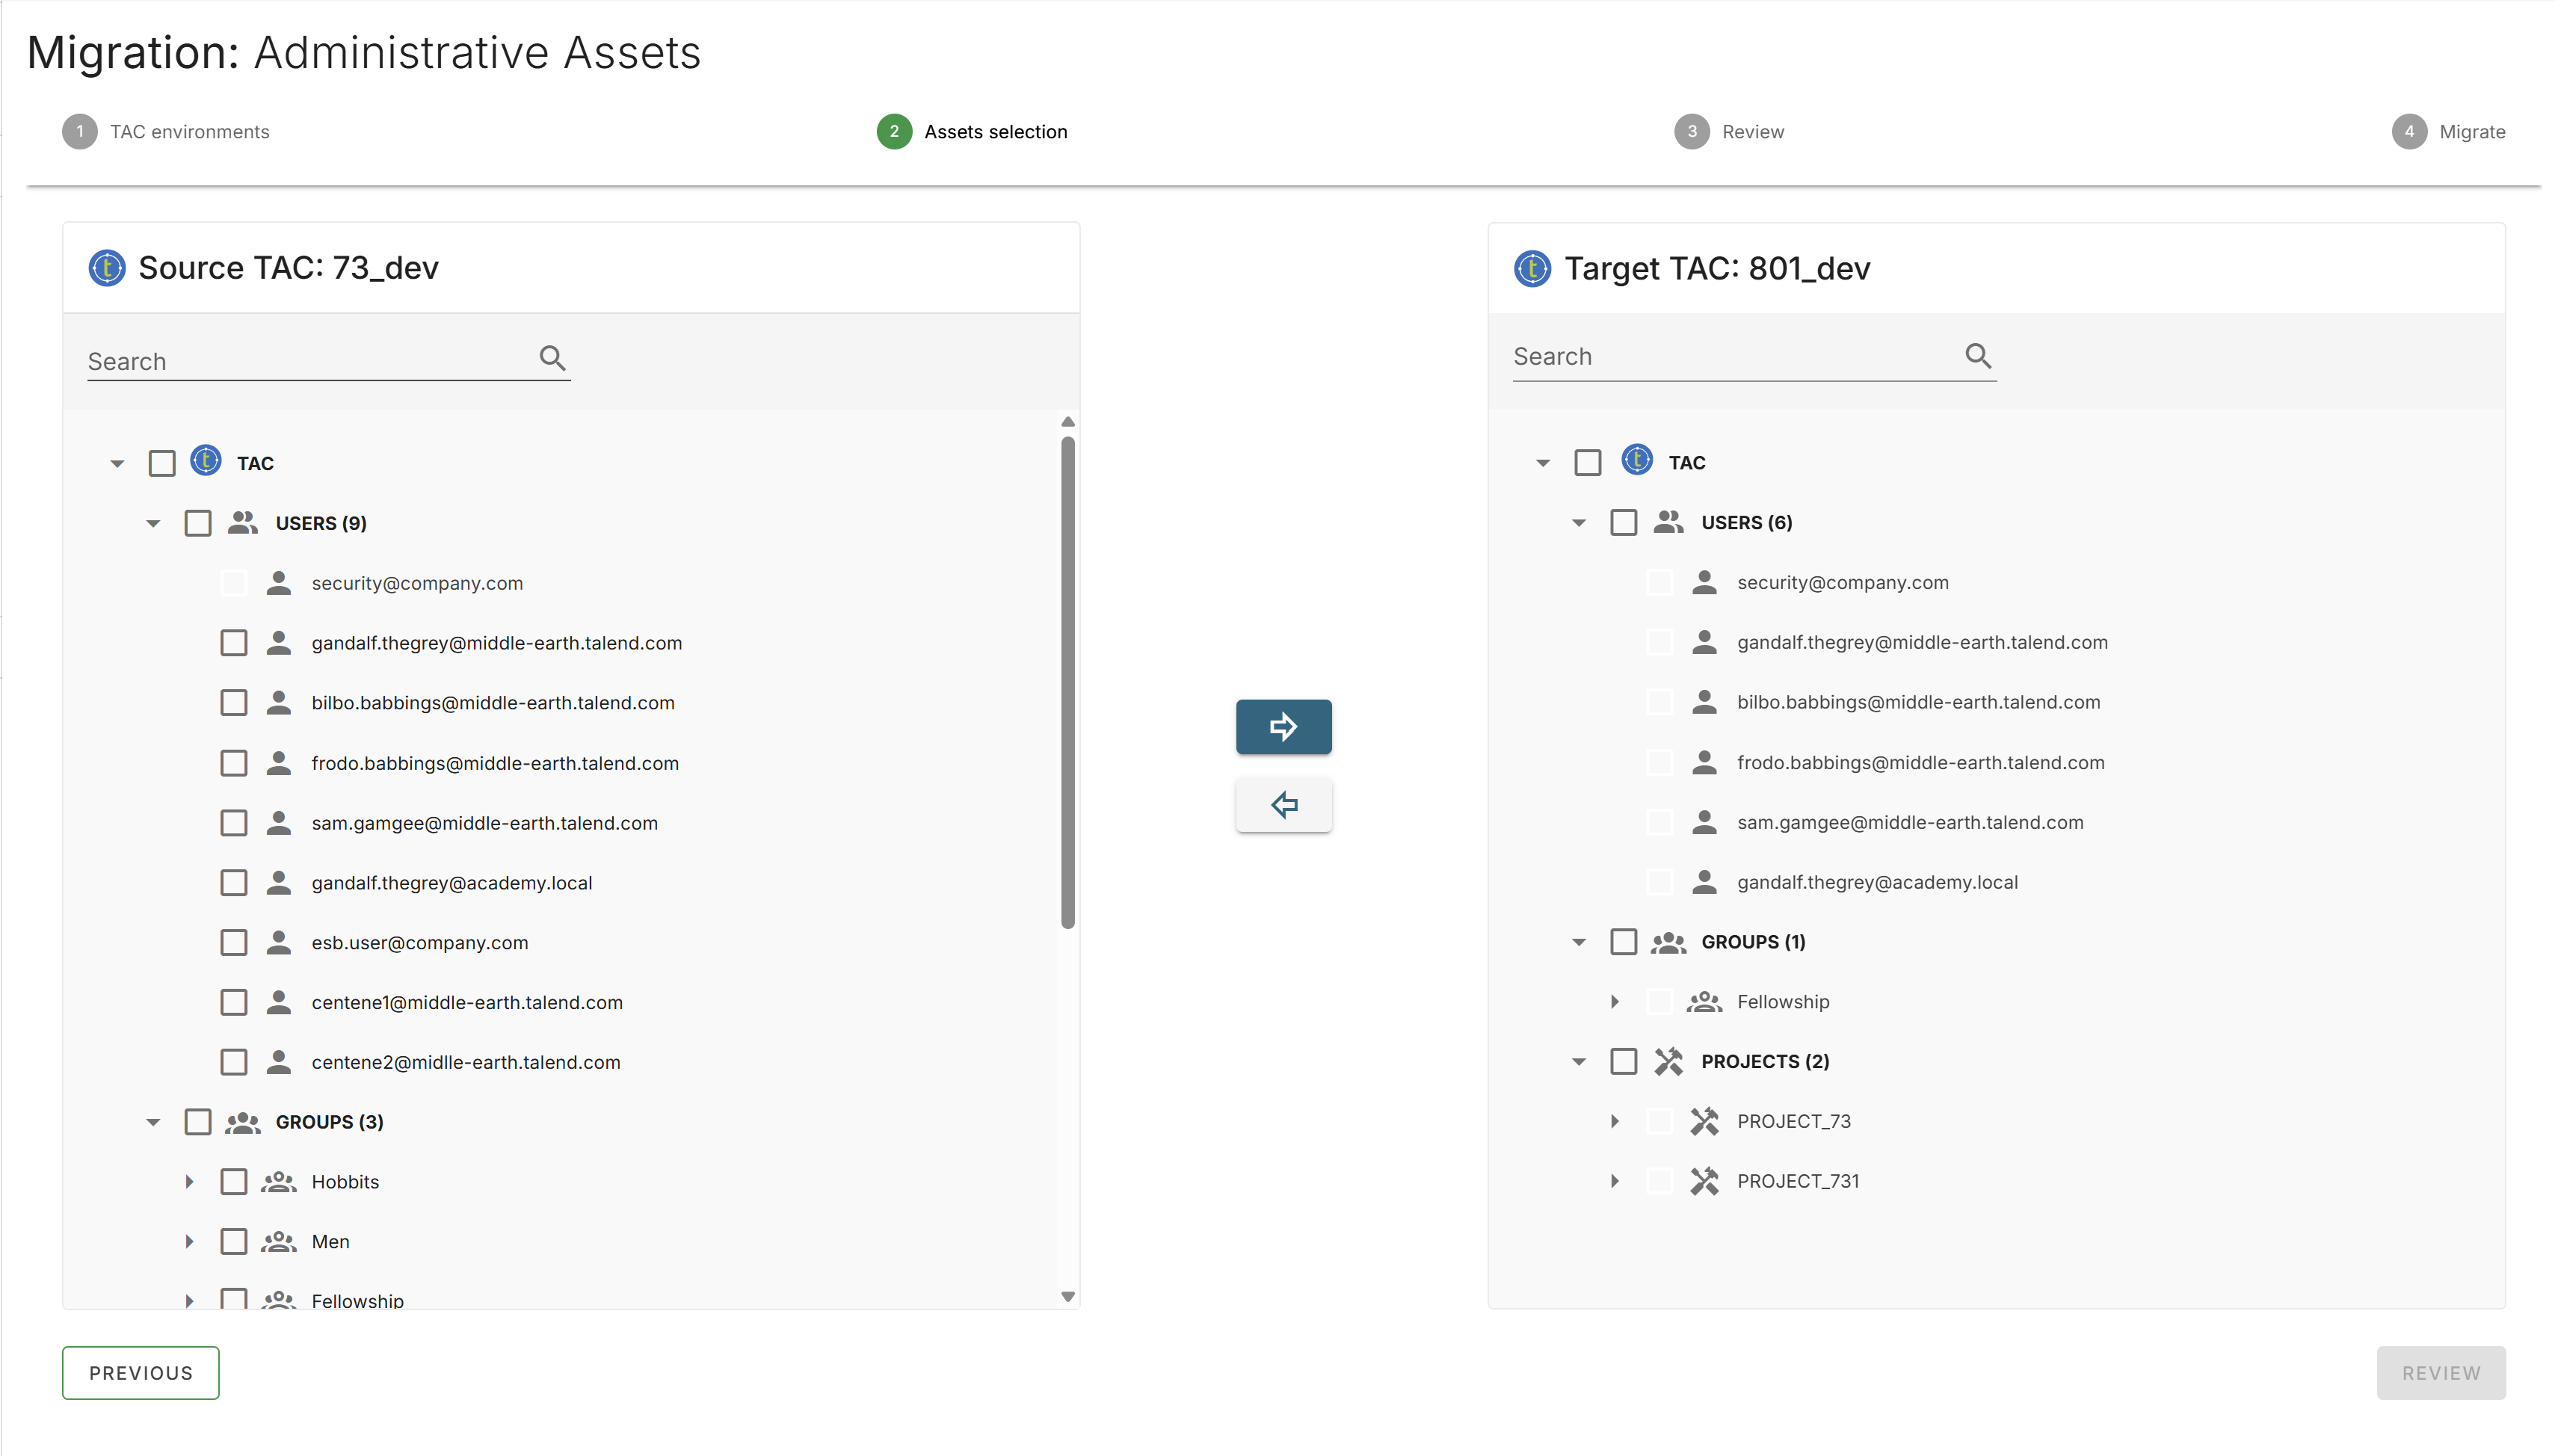
Wybieranie zasobów
Wyświetlane są dwa widoki drzewa: drzewo źródłowe po lewej i drzewo docelowe po prawej.
Rozwiń drzewo źródłowe, aby wyświetlić dostępnych użytkowników, grupy i projekty.
Wybierz zasoby do migracji, zaznaczając odpowiednie pola wyboru.
Kliknij przycisk prawej strzałki, aby przenieść wybrane zasoby do drzewa docelowego.
InformacjaUwaga: Domyślny użytkownik zabezpieczeń (ID 1) jest wyłączony w drzewie źródłowym i nie może zostać wybrany do migracji. Użytkownik zabezpieczeń jest zarezerwowany przez system i już istnieje na docelowym TAC.
Aby usunąć zasób z drzewa docelowego, który nie został jeszcze zmigrowany, wybierz zasób
i kliknij przycisk strzałki w lewo.
Przeglądanie wyboru
Kliknij Przejrzyj, aby wyświetlić podsumowanie wybranych zasobów.
Ekran przeglądu wyświetla następujące liczby:
Całkowita liczba użytkowników
Łącznie Grup
Łącznie Projekty
Łączne autoryzacje użytkowników
Łączna liczba autoryzacji grupy
Opcjonalnie wprowadź komentarz w polu Komentarz.
Zweryfikuj docelową strukturę drzewa TAC w prawym panelu.
Uruchamianie migracji
Kliknij Migruj, aby rozpocząć migrację.
Ekran postępu migracji wyświetla aktualizacje statusu w czasie rzeczywistym dla każdego zasobu.
Status migracji dla każdego zasobu jest wskazywany przez następujące ikony:
Zaznaczenie: Pomyślnie zmigrowano
Niebieski kwadrat: Migracja zakończona pomyślnie z dodatkowymi informacjami.
Pokaż szczegóły, najeżdżając kursorem na ikonę.
Czerwone kółko: Migracja nie powiodła się z komunikatem o błędzie.
Najedź kursorem na ikonę, aby wyświetlić błąd.
Migracja zachowania
Autoryzacje: Autoryzacje projektów użytkowników i grup są migrowane wraz z powiązanymi użytkownikami, grupami i projektami.
Duplikaty: Jeśli użytkownik, grupa lub projekt o tej samej nazwie już istnieje w docelowym TAC, istniejący wpis zostanie nadpisany wartościami źródłowymi.
Użytkownik zabezpieczeń: Domyślny użytkownik zabezpieczeń (ID 1) jest wykluczona z migracji.