Talendプロジェクトの移行
最終更新日時: 2026/10/14Talendプロジェクトの移行プロセスでは、プロジェクトコードのアップグレードおよびアーティファクトのリポジトリーへの公開が行われます。
これはオンプレミス移行ワークフローにおける第2ステップであり、管理アセットの移行が事前に完了している必要があります。
CI/CDサンドボックス環境のインストール
プロジェクトアーティファクトの移行またはアップグレードを行う前に、ローカルのTalend 8 CI/CDサンドボックス環境を構築しておく必要があります。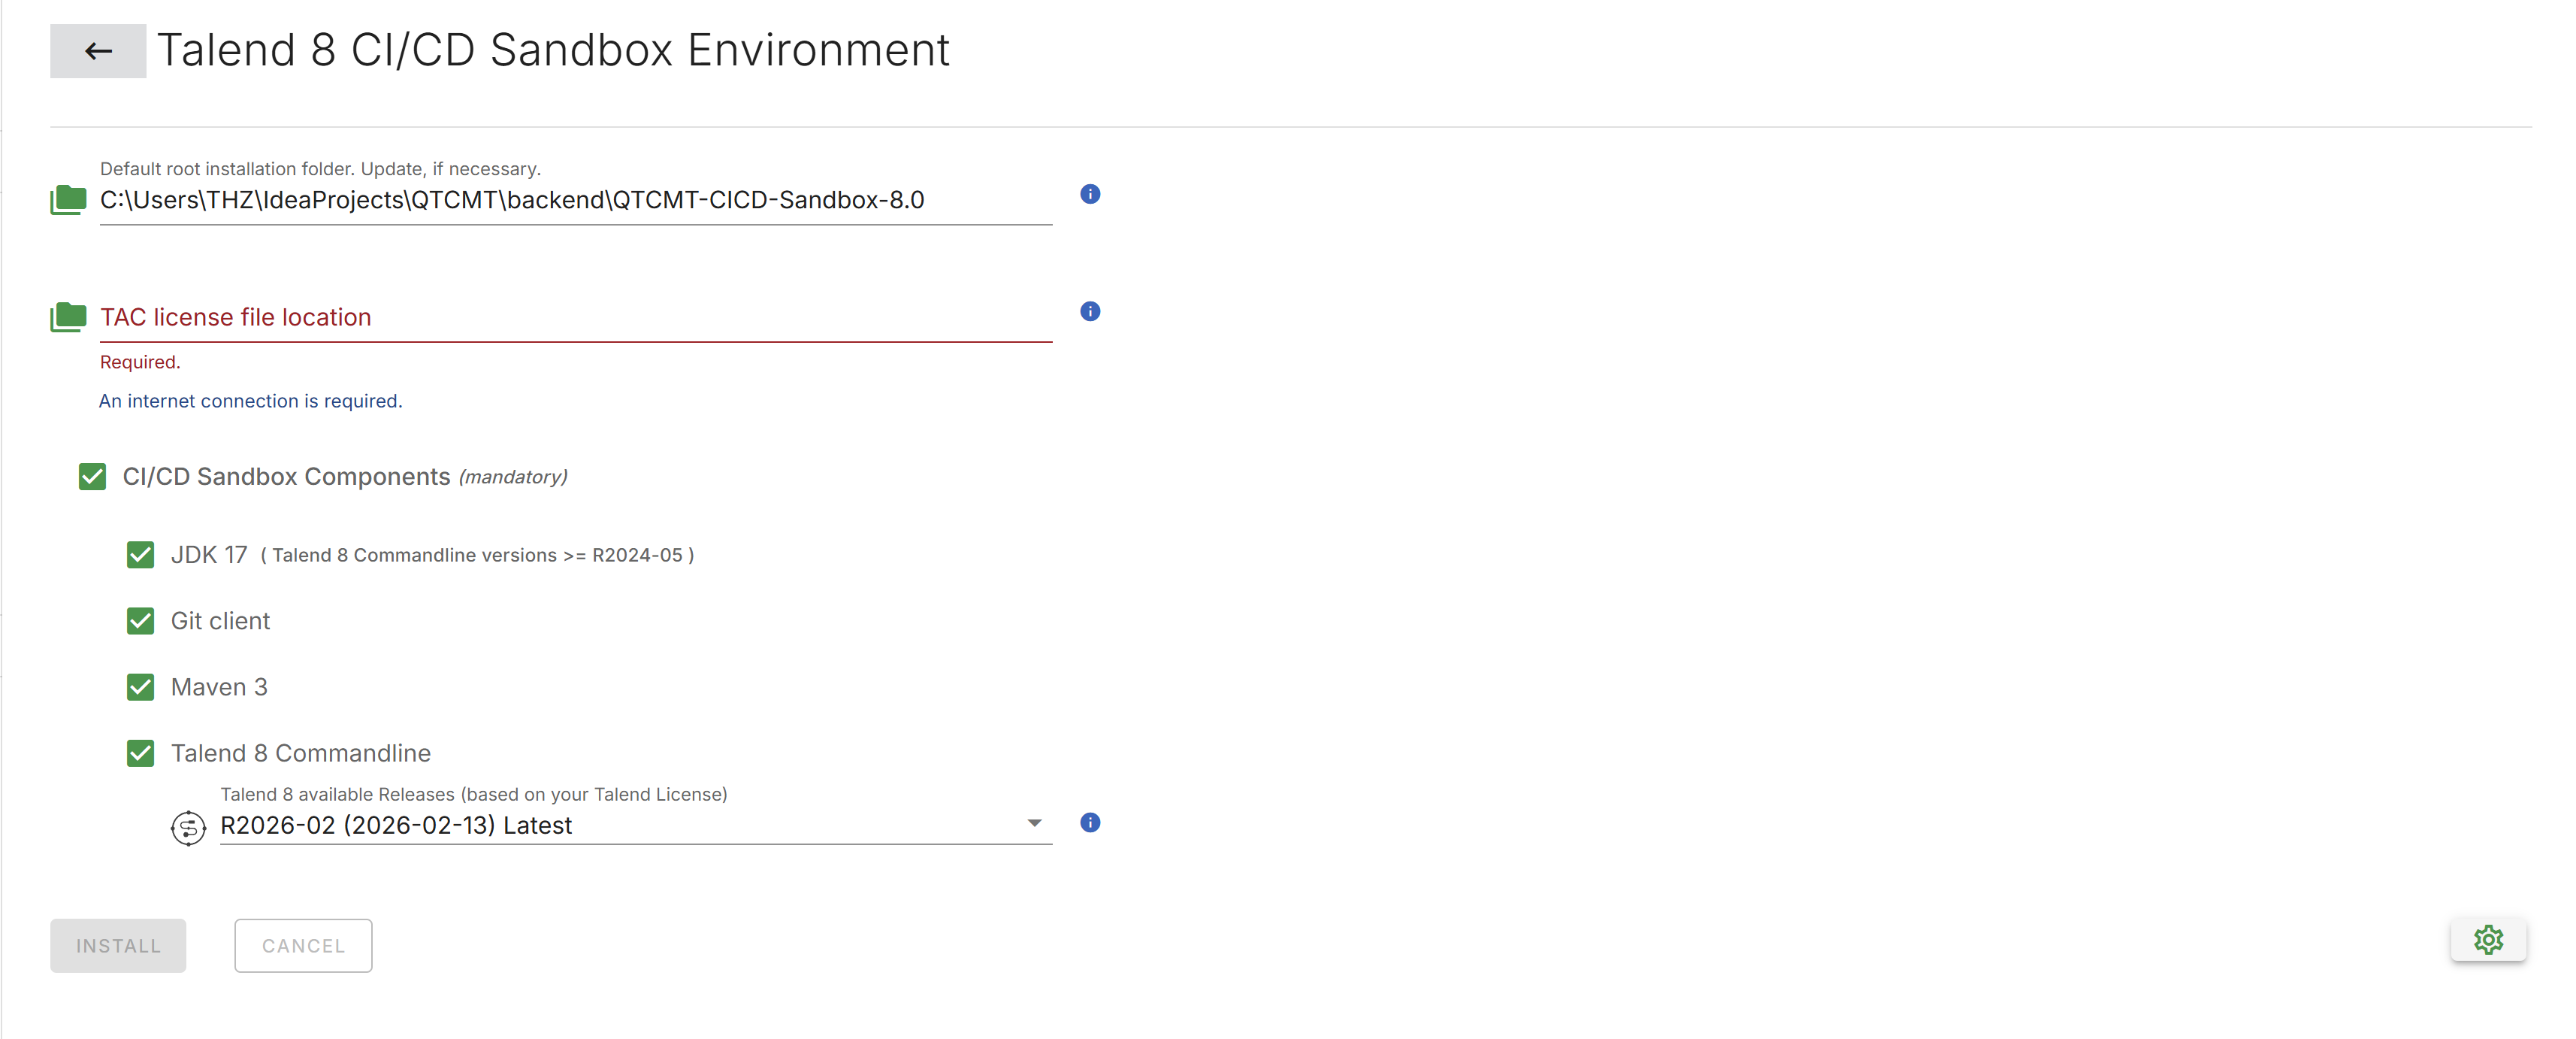
- の順に移動します。
- 必要に応じて、インストールディレクトリを変更します。
- ターゲットTACに関連付けられたライセンスファイルのパスを指定します。
- コマンドラインのバージョンを選択します。最新バージョンの使用を推奨します。
- [Install] (インストール)をクリックして、インストールを開始します。
マニフェストの作成
- 左側のナビゲーションドロワーで[Migration] (移行)を選択し、移行選択ページを開きます。
- [Talendプロジェクト]タイルをクリックします。
- [Create a Manifest] (マニフェストを作成)をクリックします。
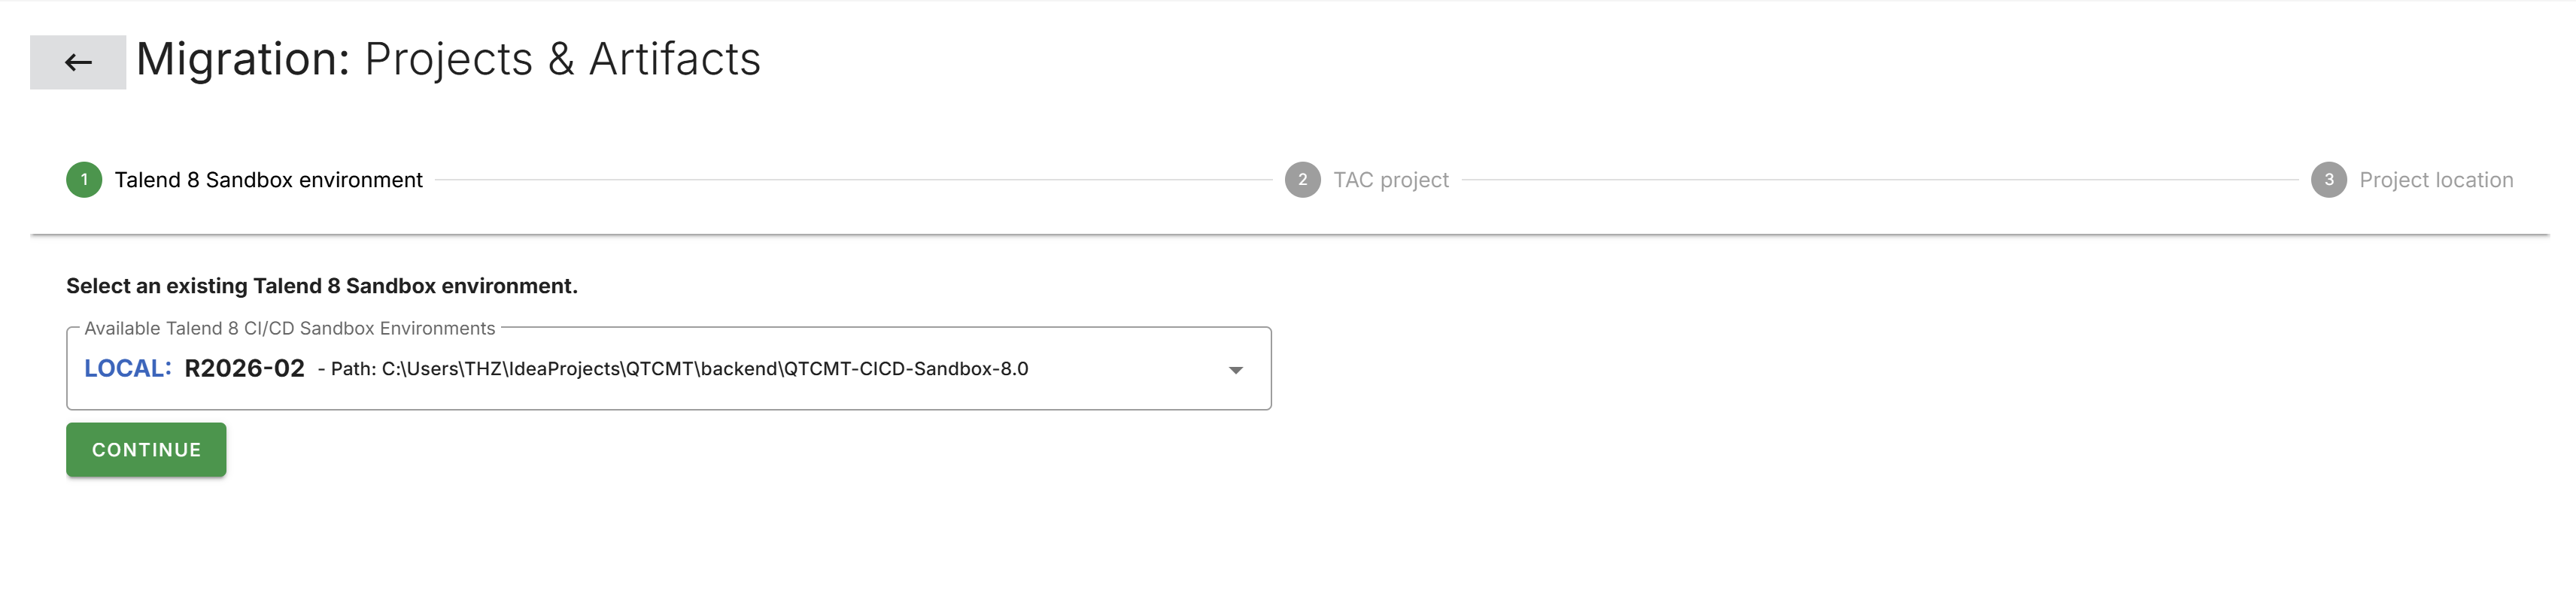
- インストール済みの CI/CD サンドボックス環境が選択されていることを確認します。
- 移行するプロジェクトを選択します。
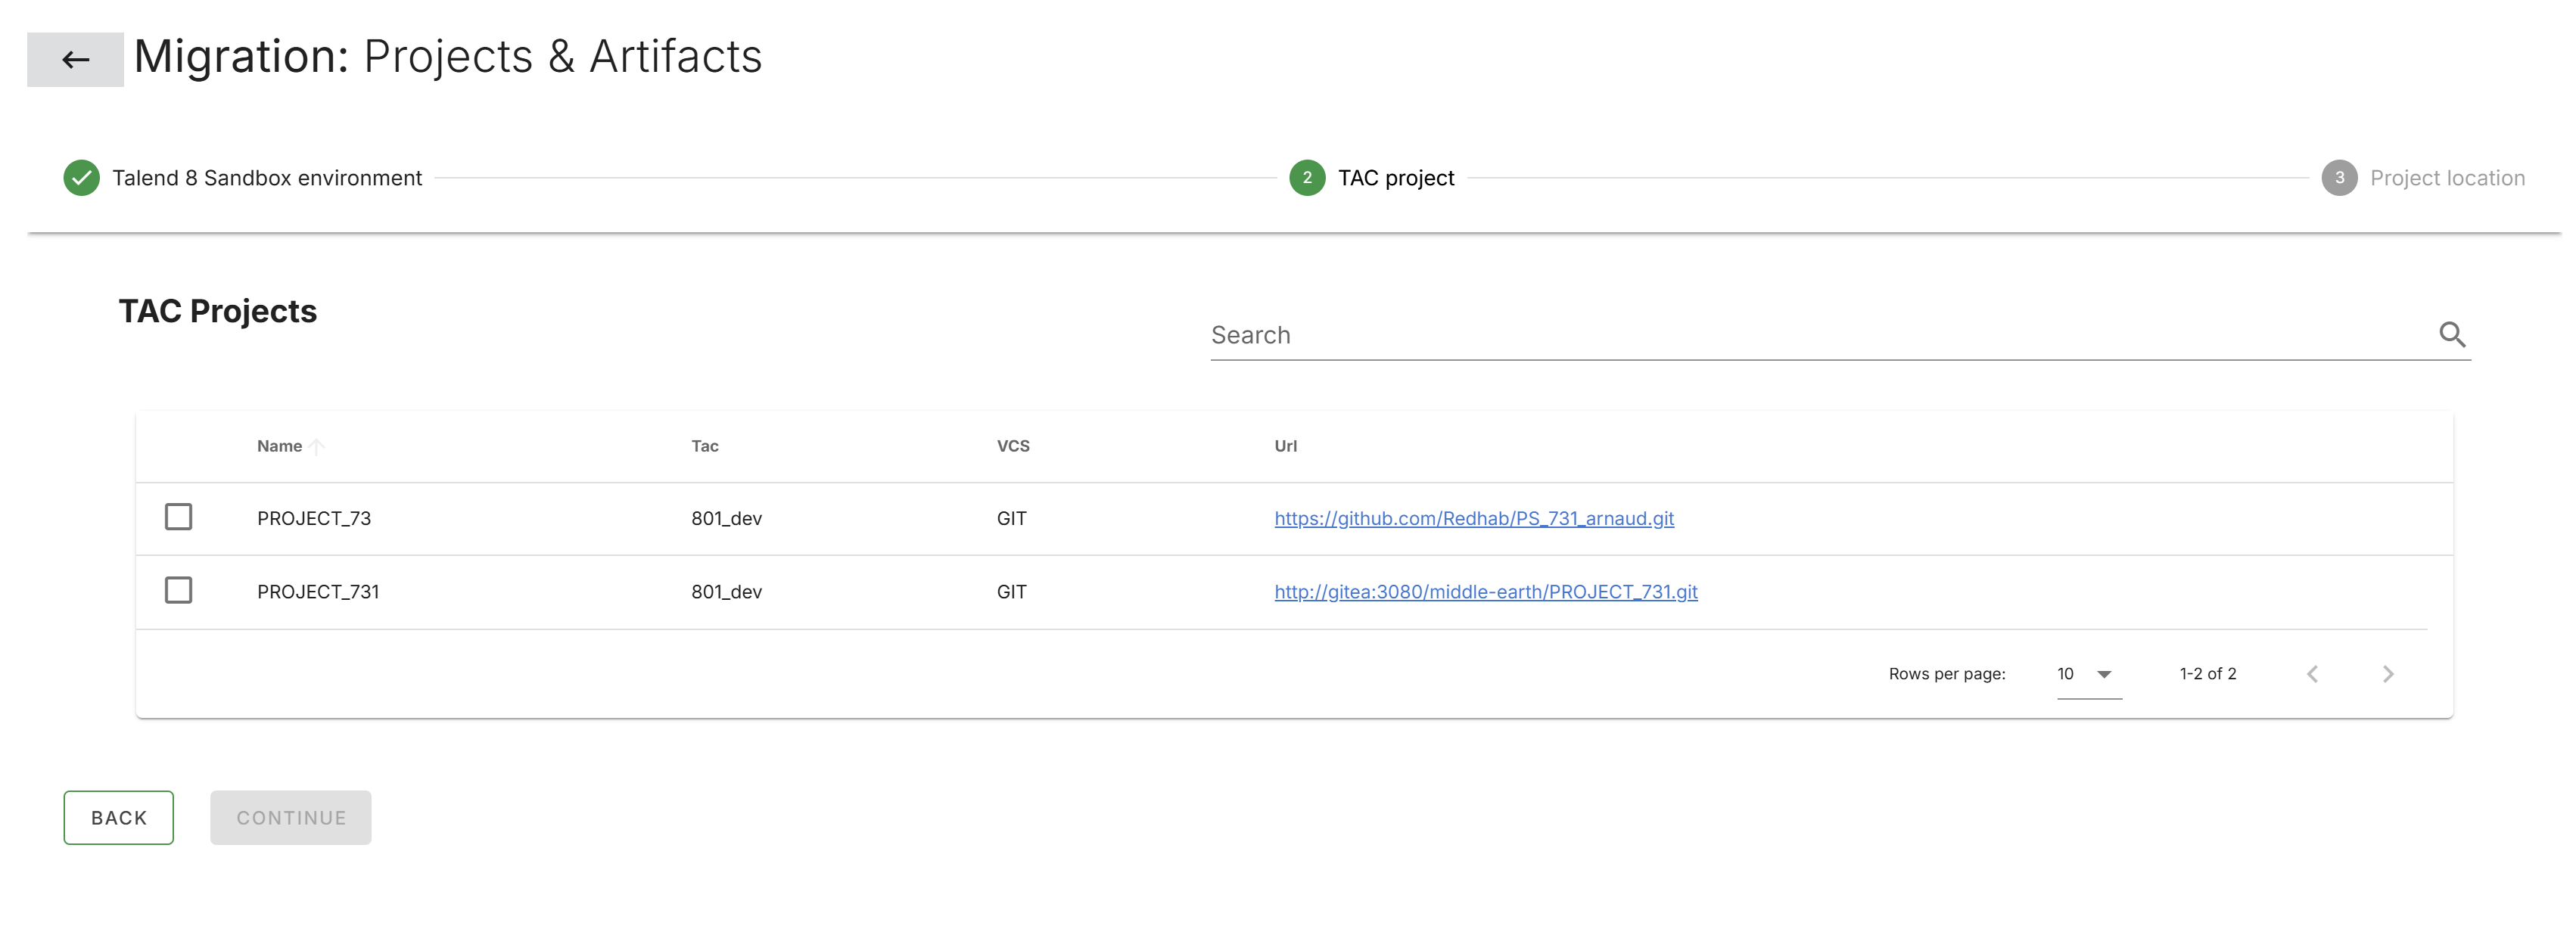 情報メモ注: 管理アセットのステップで事前に移行されたプロジェクトのみ利用できます。
- プロジェクトの認証情報を入力し、[CONNECT] (接続)をクリックします。
- 適切なブランチを選択し、[GET PROJECTS] (プロジェクトを取得)をクリックします。
- プロジェクトを選択し、[LOAD] (ロード)をクリックします。

- 利用可能なパイプラインオプション(アーティファクトリポジトリー、CVEレポート、プロジェクトコードのアップグレード)を選択します。
- 左側のツリービューを使用して、移行に含める特定のジョブとルートを選択します。
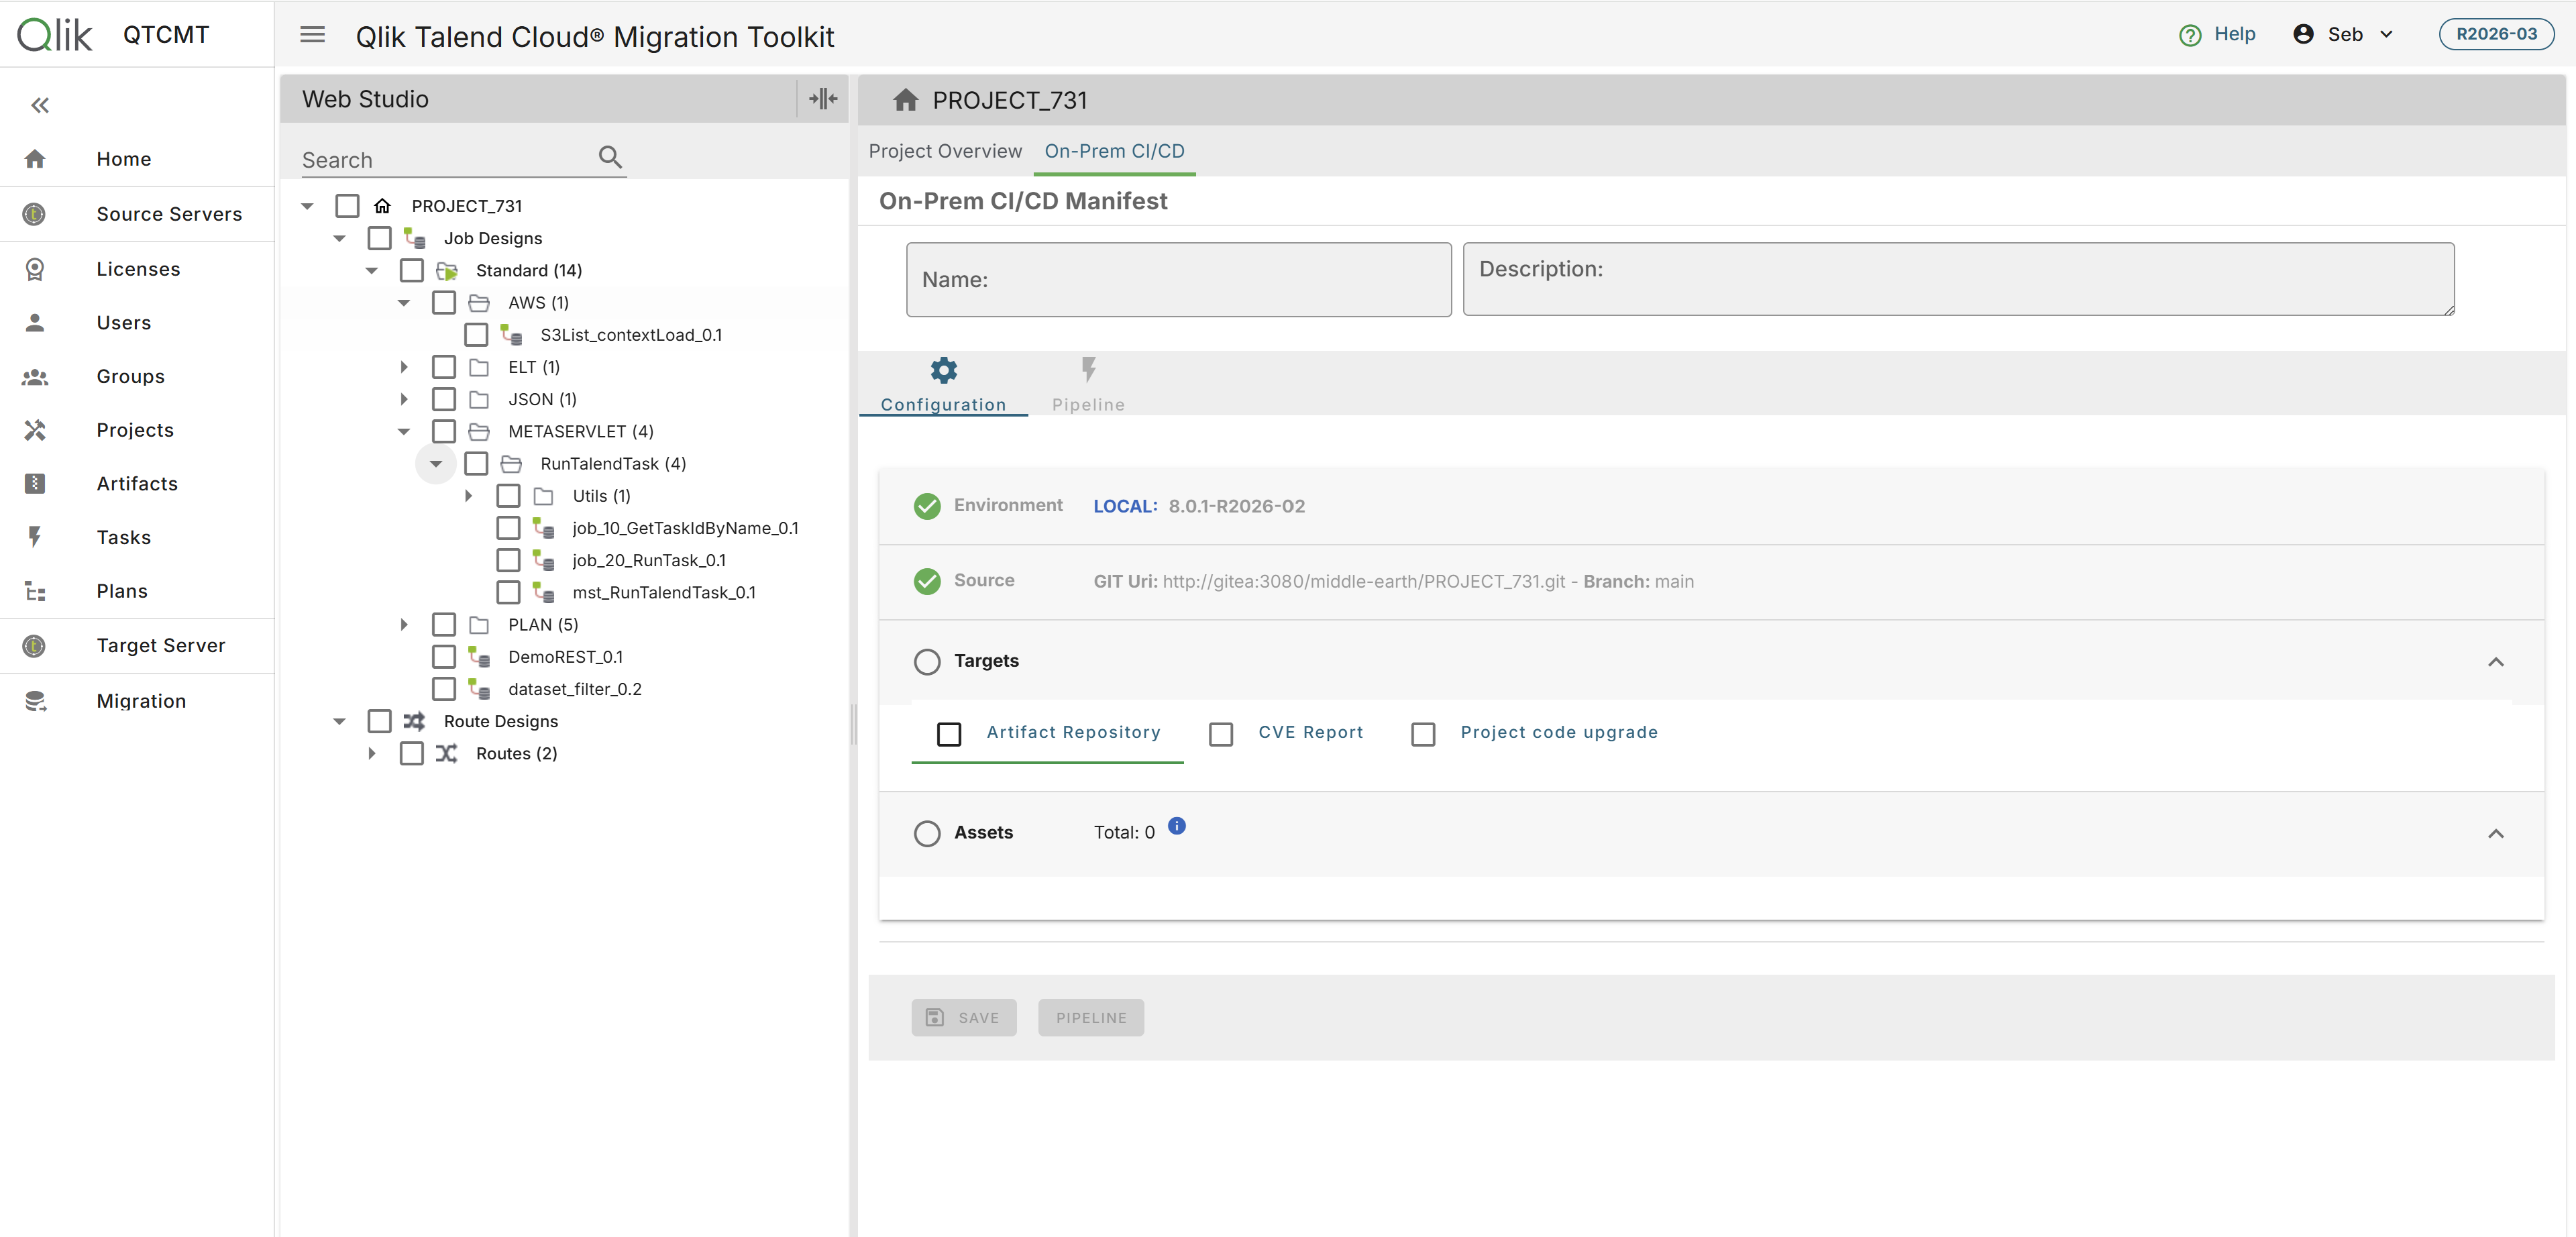
パイプラインオプション
アーティファクトリポジトリー
アーティファクトリポジトリーオプションを使用すると、プロジェクトアーティファクトをNexusまたはJFrog Artifactoryリポジトリに公開できます。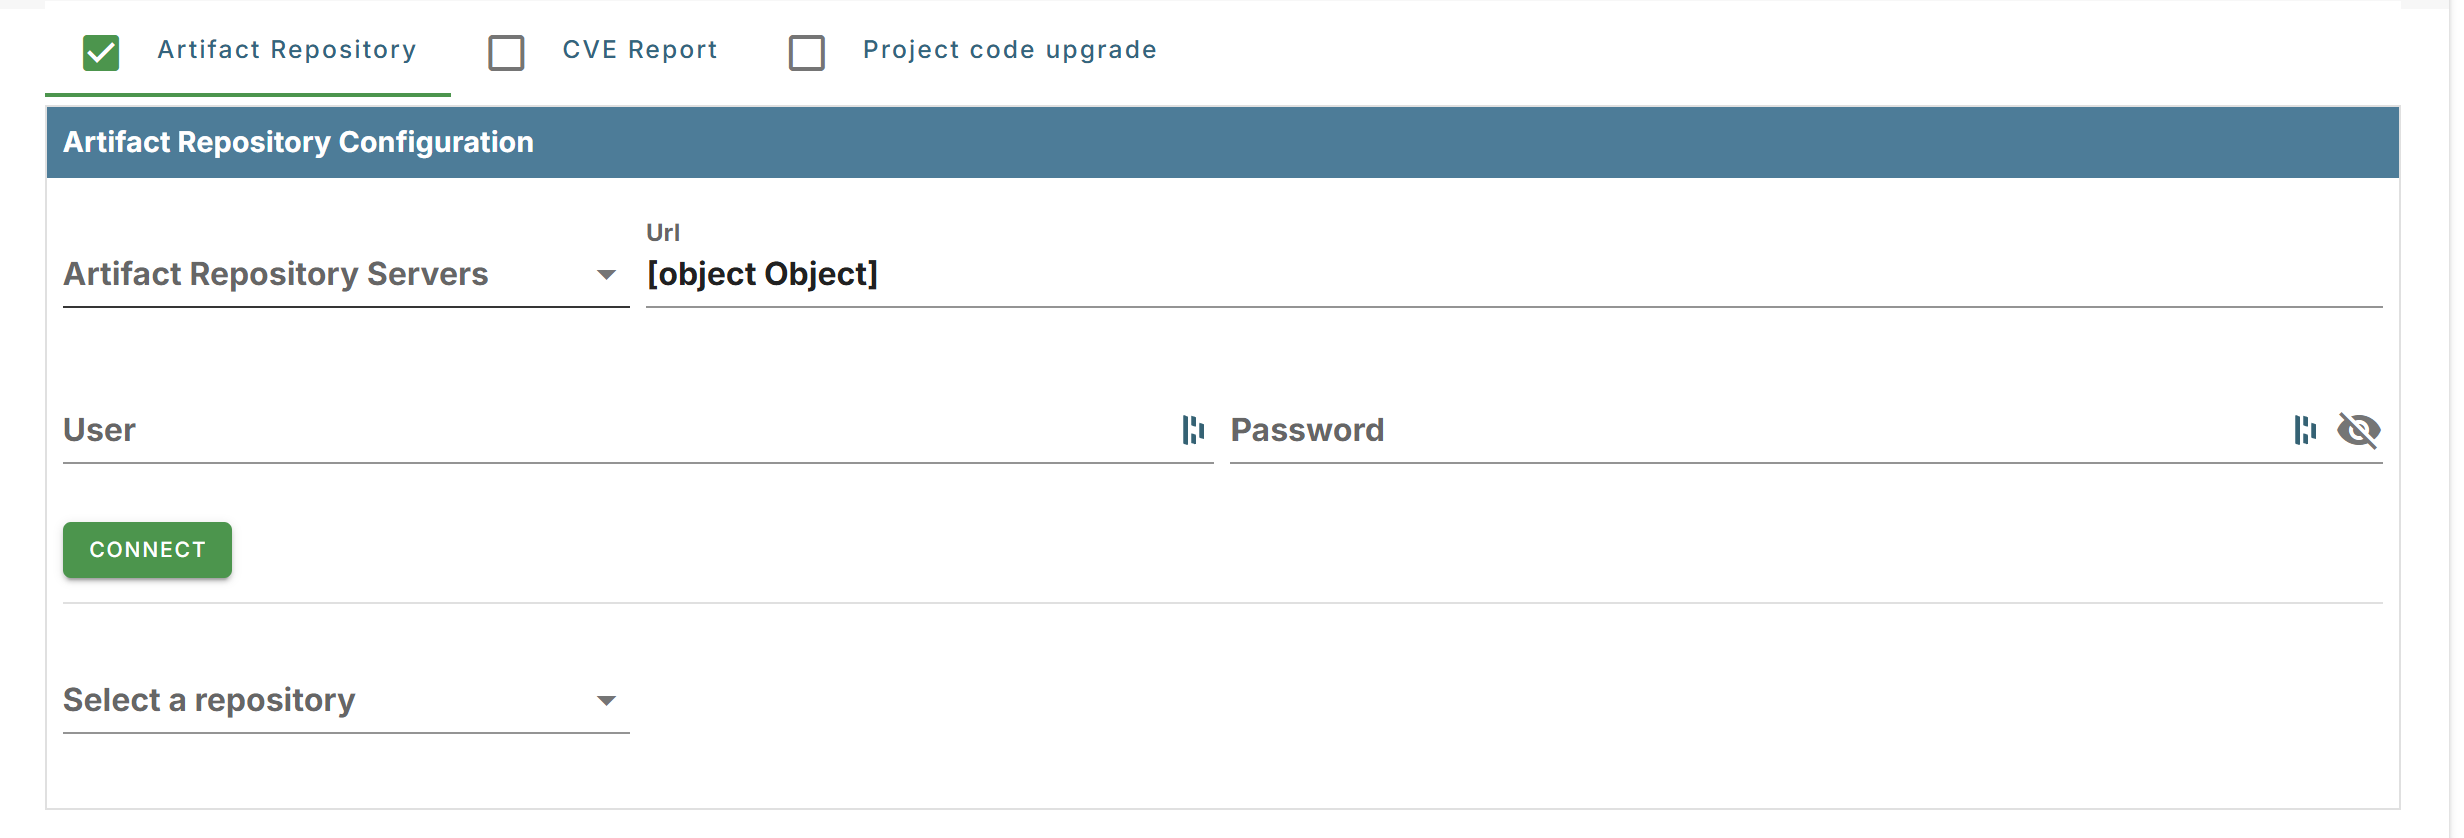
- リポジトリーのURL、認証情報、ターゲットリポジトリー名を指定してください。
- プロジェクトコードアップグレードも有効になっている場合、アップグレードされたアーティファクトもリポジトリーに公開されます。
CVEレポート
有効化されている場合、パイプラインの実行完了後に、Common Vulnerabilities and Exposures (CVE)レポートが生成されます。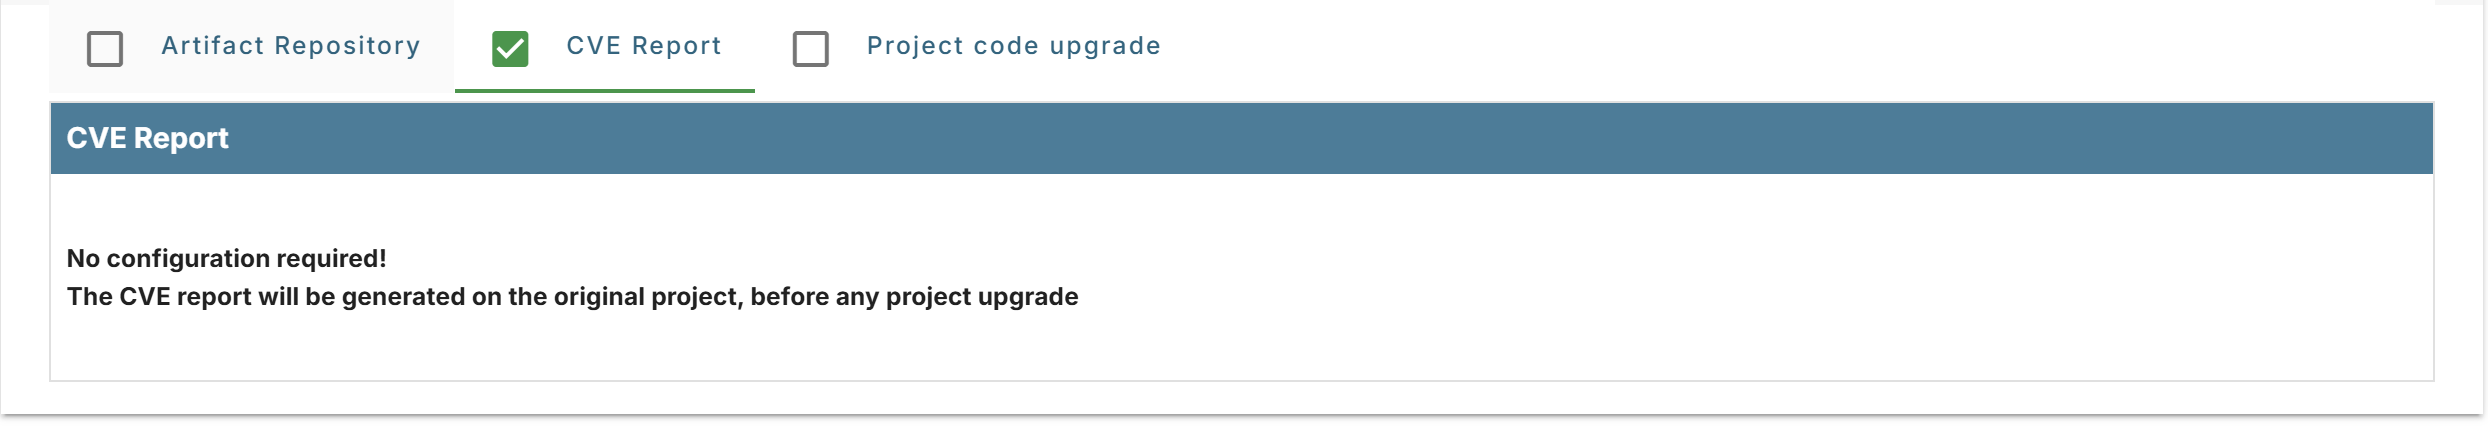
プロジェクトコードのアップグレード
プロジェクトコードのアップグレードオプションは、プロジェクトコードをTalend8へアップグレードします。 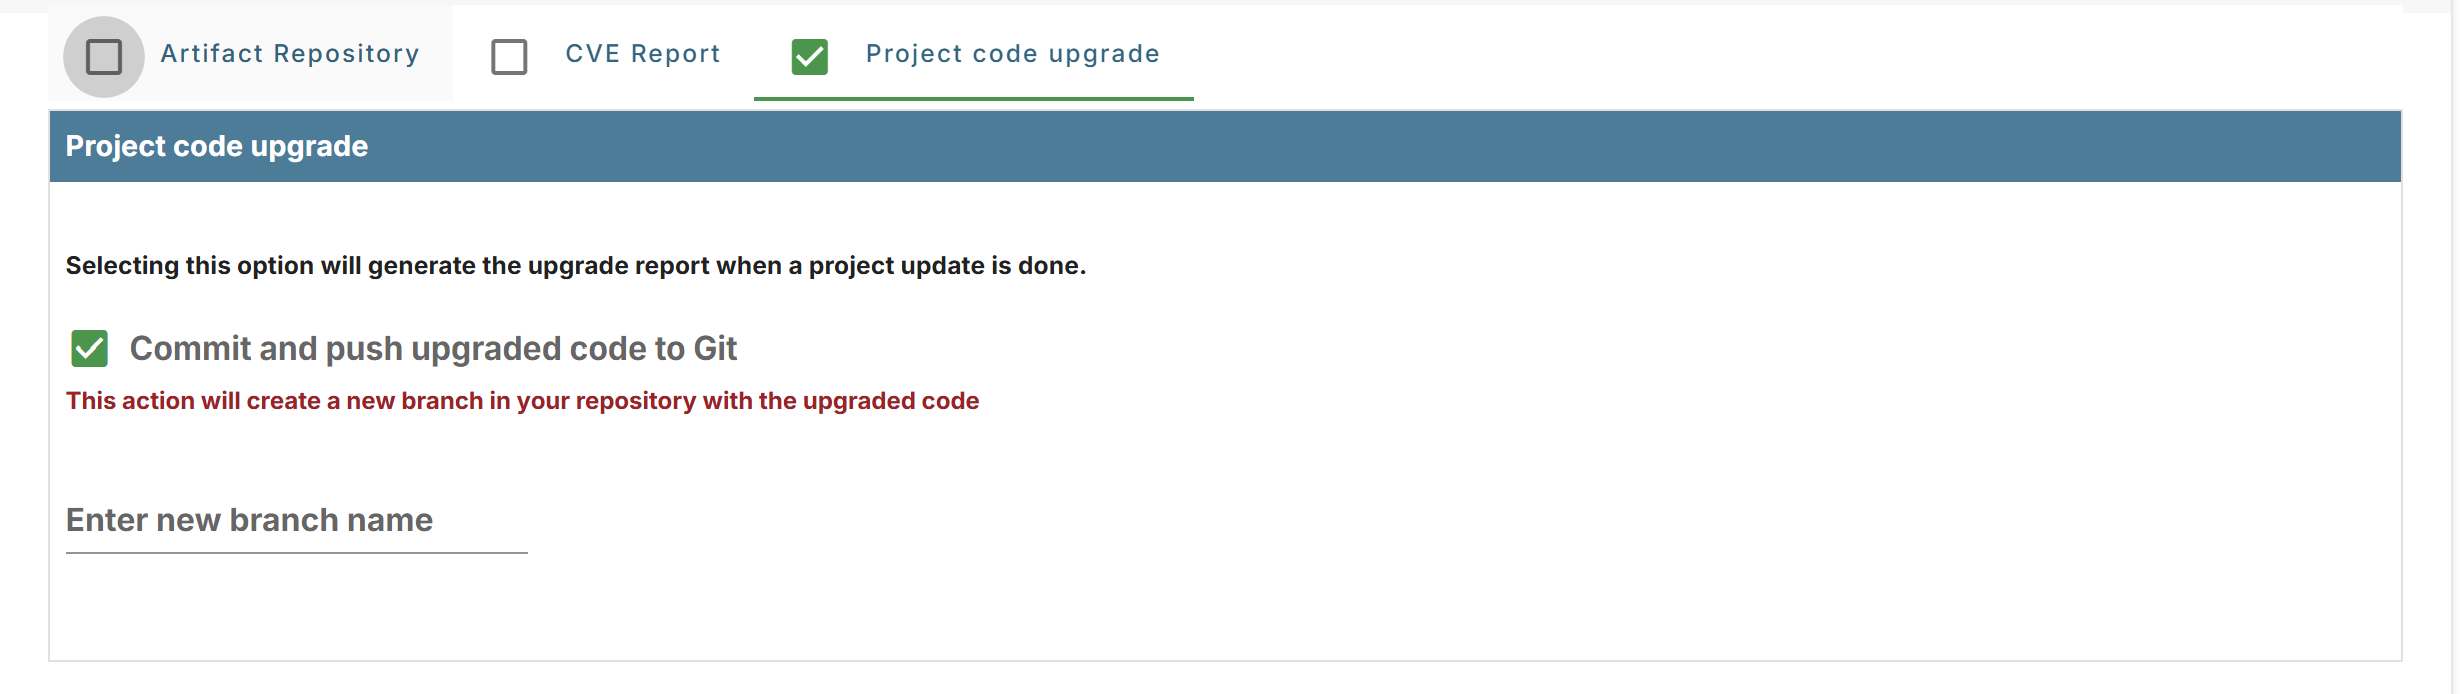
- アップグレードされたコードをGitリポジトリ内の新しいブランチへプッシュするには、[Commit and Push Upgraded Code to Git] (アップグレードされたコードをGitにコミットおよびプッシュ)を有効にしてください。
- チェックボックスの下にあるテキストフィールドにブランチ名を指定します。
ブランチ名は一意である必要があり、リポジトリー内にすでに存在している名前は指定できません。
命名規則は柔軟に設定できます。例: upgrade/talend8-projectnameまたはmigration-2026-03。
パイプラインの実行
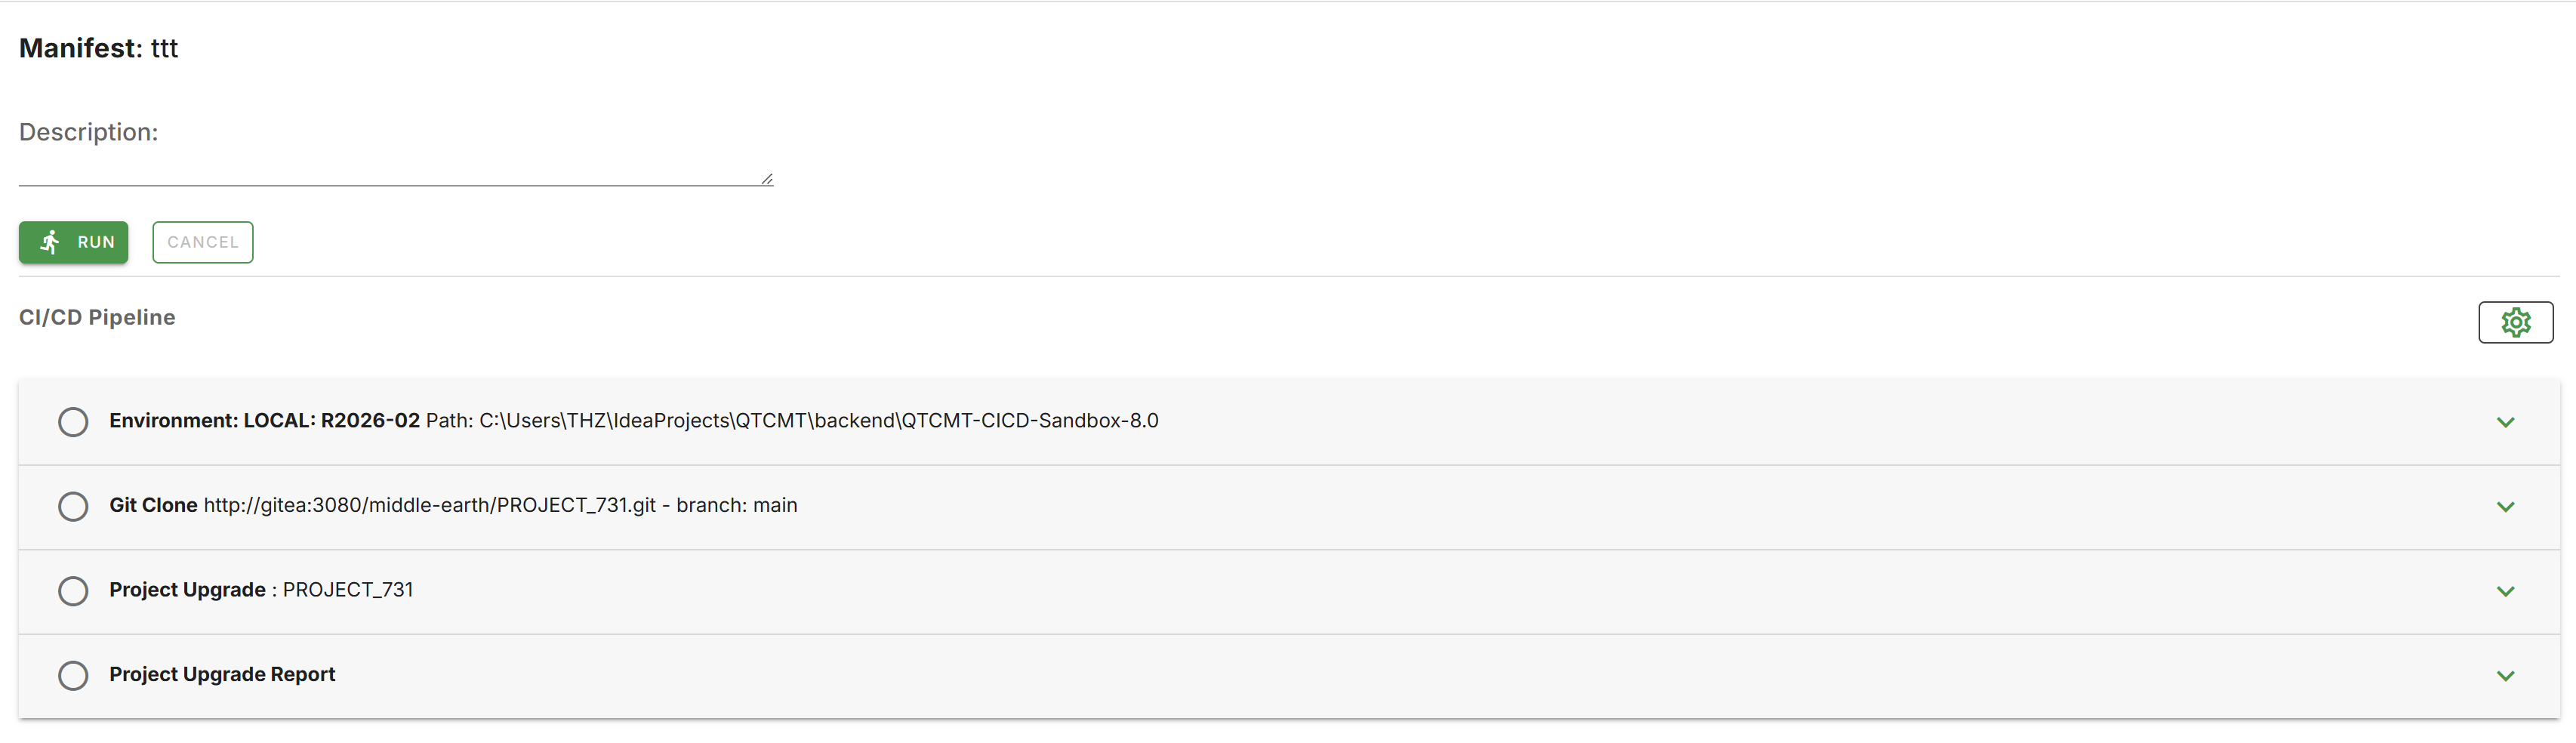
- マニフェストを保存した後、[Pipeline] (パイプライン)ページに移動します。
- [RUN] (実行)をクリックして、CI/CD移行パイプラインを実行します。